


Wi-Fi с криптозащитой появится в общественных местах Москвы

Wi-Fi с криптозащитой появится в общественных местах Москвы

Конкурс на заключение договора на оказание услуг связи по беспроводному доступу в сеть Интернет в публичных местах (2015-2017 годы) объявлен Департаментом города Москвы по конкурентной политике. Москва готова выделить на эти цели 130,16 млн. рублей. Окончательная стоимость работ по итогам конкурса будет определена 9 декабря. Заявки на участие принимаются до 5 декабря 2014 года.

Техническое задание включает в себя ряд базовых услуг, в числе которых доступ в Интернет с защитой от DDOS атак, а также криптографическую защиту персональных данных, передаваемых по каналам сети пользователем.

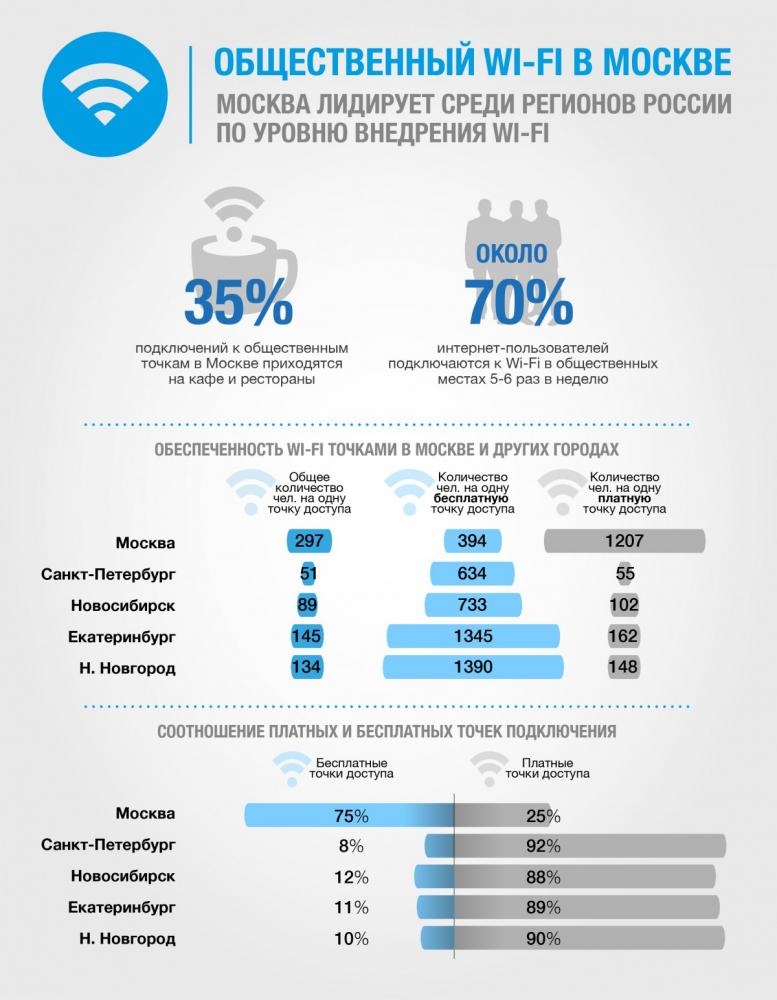
По условиям договора услугой Wi-Fi на территории не более 1,6 тыс. кв. м. смогут одновременно воспользоваться около 300-400 человек. Такими территориями могут быть парки, другие зоны отдыха, площади и улицы, сообщает tender.mos.ru.


К исполнителю услуг предъявляется ряд требований, среди которых наличие в течение срока действия контракта действующих лицензий, выданных Федеральной службой по надзору в сфере связи. Кроме этого, у исполнителя должна быть круглосуточная аварийная служба с достаточным количеством выездных бригад и инженеров для устранения неисправностей в работе сети.

Контракт предусматривает надзорные мероприятия за качеством беспроводных сетей, в частности, через Систему мониторинга информационных систем города Москвы (СМИС).

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru