


Обнаружен еще один способ распространения фишинговых ссылок

Обнаружен еще один способ распространения фишинговых ссылок

На прошлой неделе специалисты «Лаборатории Касперского» столкнулись с необычным способом распространения ссылки на фишинговую страницу, предназначенную для сбора персональных данных. Приманкой в очередной раз послужила тема футбольного чемпионата, а точнее инцидент дисквалификации Луиса Альберто Суареса.

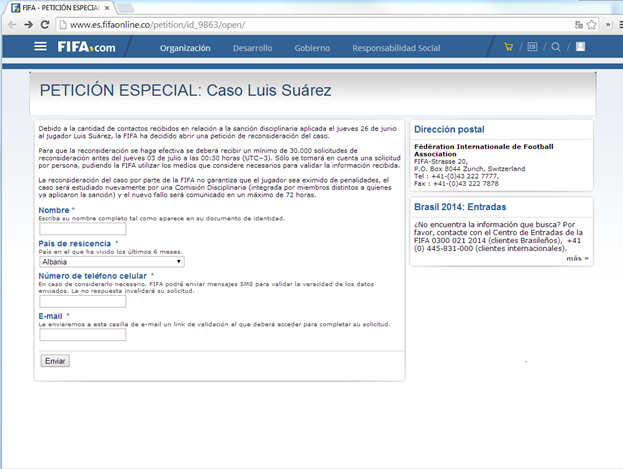
На фишинговой странице, которая имитирует сайт FIFA, пользователю предлагается подписать петицию в защиту игрока. Для этого пользователя просят указать имя, страну проживания, номер мобильного телефона и адрес электронной почты.


Поддельная страница, на которой болельщиков призывают подписать «петицию»


Полученные таким образом данные пользователей могут использоваться для рассылки спама, фишинговых писем и SMS, вредоносных вложений. Наличие электронного адреса и номера телефона пользователя позволяет злоумышленникам проводить целевые атаки с использованием банковских троянцев для компьютеров и мобильных устройств – подобная схема используется для обхода вторичной аутентификации систем онлайн-банкинга в тех случаях, когда одноразовый пароль присылается по SMS.

После заполнения формы жертве предлагалось поделиться «петицией» с друзьям в Facebook. Благодаря многим доверчивым болельщикам фишинговая ссылка всего за пару дней широко распространилась в социальной сети. Также сообщения с вредоносной ссылкой были замечены на тематических форумах – так на фишинговую страницу, по всей вероятности, попали первые пользователи.

«Порой благородные помыслы и здравый смысл несовместимы. Несмотря на то что уже многие пользователи знают, что нельзя оставлять личные данные на случайных сайтах, этим правилом они пренебрегают ради того, что считают благим делом. Чтобы не задумываться лишний раз о легитимности того или иного ресурса, мы советуем установить на компьютер и мобильные девайсы защитные решения. Например, Kaspersky Internet Security для всех устройств автоматически блокирует переходы на фишинговые страницы, и пользователю больше нет нужды держать в голове параноидальные мысли, можно расслабиться и направить все свои силы на что-то действительно полезное», – поделилась рекомендацией Надежда Демидова, контент-аналитик «Лаборатории Касперского».

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru