


82% корпоративных пользователей Mac не получают обновлений

82% корпоративных пользователей Mac не получают обновлений

Антивирусная компания Sophos критикует политику выпуска исправлений компании Apple, которая привела к тому, что почти 82% корпоративных пользователей Mac OS X не получают исправлений для используемой операционной системы, а это делает их превосходной целью для атак хакеров и различных мошенников. Как так могло получиться?

Дело в том, что компания Apple желает перевести всех пользователей своих компьютеров на последнюю версию Mac OS X Mavericks, так как она обладает поддержкой новых технологий, предлагает новые функции, да и вообще бесплатна. Однако, если домашний пользователь может скачать новинку и установить ее (обладая, правда, мощным интернет-каналом, способным в разумный промежуток времени скачать около 6,5 Гб данных), то в компаниях обновление операционных систем - это дело более сложное, затратное и возлагаемое на ИТ-администратов. В итоге, многие корпоративные пользователи работают с операционными системами, которые были выпущены 3-4 года назад.

Если Microsoft и другие производители OC, такие как Red Hat или Ubuntu, поддерживают выпуски обновлений для собственных ранее выпущенных ОС, то в Apple отказались от выпуска патчей для ранее выпущенных Mac OS X. Соответственно, все те, кто работает с предыдущими версиями Mac OS X (не Mavericks) получают уведомление, что им доступен лишь один апдейт - до Mavericks, тогда как для Snow Leopard, Lion и других систем исправлений нет.

В антивирусной компании Sophos говорят, что довольно много пользователей их корпоративных Mac-версий антивирусов работают с предыдущими версиями Mac OS X и компания собрала статистику используемых ОС у клиентов, а также статистику срабатываний антивирусов по разным группам пользователей. 


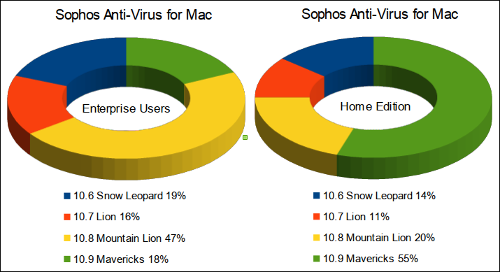
Статистика наглядная:


55% пользователей бесплатной версии Sophos Anti-Virus for Mac Home Edition перешли на Mavericks, тогда как в случае с корпоративными пользователями Sophos этот показатель ниже - 18%. То есть 82% корпоративных пользователей не работают с mavericks, а значит уже около полугода не получают обновлений. И не будут их получать.

Согласно статистике Apple, для прежних версий Mac OS X компания прекратила выпуск после релизов 10.6.8, 10.7.5 и 10.8.5. В Sophos говорят, что апплодируют жесту Apple по выпуску бесплатной ОС, но в то же время призывают компанию вспомнить, что не все пользователи имеют техническую и организационную возможность перейти на Mavericks. В качестве примера Sophos приводит Microsoft, которая выпускает обновления для Windows XP уже 14 лет.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru