


Google говорит о популяризации стандартов аутентификации почты

Стандарты DKIM и SPF помогли сократить спам

После почти десяти лет работы крупнейшие проекты, направленные на борьбу со спамом, фишингом и кражей личных данных, начали приносить плоды. По словам Google, доля спама за последнее время значительно сократилась, благодаря разработке и популяризации стандартов e-mail аутентификации.

Представители интернет-индустрии и группы, предлагающие различные стандарты, плотно сотрудничают с 2004 года. Вместе они настаивают на переходе на новую систему аутентификации, которая бы не позволила выдавать себя за другого пользователя по электронной почте. Проблема заключалась не только в разработке определенных стандартов, но и в их повсеместной интеграции.

Элие Бурсштайн (Elie Bursztein) из Google и Виджей Эранти (Vijay Eranti) из подразделения, занимающегося Gmail, утверждают, что после долгих лет работы стандарты DomainKey Identified Email (DKIM) и Sender Policy Framework (SPF) наконец-то получили широкое распространение.

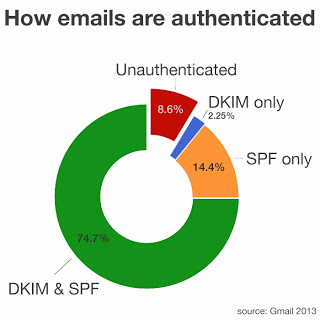
«91,4% электронных писем для пользователей Gmail приходят от аутентифицированных отправителей», – утверждают специалисты. Удостоверившись в том, что e-mail был аутентифицирован, стандарты значительно упростили блокировку миллиардов спам-сообщений и фишинговых посланий. По словам специалистов, электронная почта продолжает оставаться одним из самых важных каналов для работы и общения.

3,5 сайтов полагаются на стандарт SPF при рассылке e-mail через SMTP-сервера. Это примерно 89,1% писем, которые присылаются на Gmail. Более полумиллиона доменов, отсылаемых и принимаемых почту, перешли на DKIM-стандарты. Это примерно 76,9%всех e-mail, получаемых Gmail.

74,7% всех входящих сообщений на Gmail-ящики аутентифицируются через DKIM и SPF. 80 тысяч доменов используют e-mail-политики, позволяющие Google использовать стандарт DMARC (Domain-based Message Authentication, Reporting and Conformance). С помощью этой технологии отсеваются миллионы вредоносных писем.

Эксперты также советуют всем компаниям переходить на 1024-битное шифрование для обеспечения дополнительной безопасности.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru