


Инструментарий для взлома используют, несмотря на арест его разработчика

Blackshades RAT продолжает заражение

Несмотря на арест хакера, придумавшего Blackshades RAT (W32.Shadesrat), программное обеспечение до сих пор остается чрезвычайно популярным среди взломщиков. Эксперты даже отмечают увеличение в эксплуатации этого инструмента в последние 5 месяцев.

По данным Symantec, инструментарий киберпреступников до сих пор продается и используется, несмотря на сообщения об аресте автора программы и публикацию в Сети исходного кода Blackshades RAT в 2010 году.

После исследования C&C-серверов, которые использовались во время атак, исследователи установили связь между Blackshades RAT и Cool Exploit Kit. Преступники использовали Cool для распространения не только W32.Shadesrat, но и других элементов вредоносного программного обеспечения.


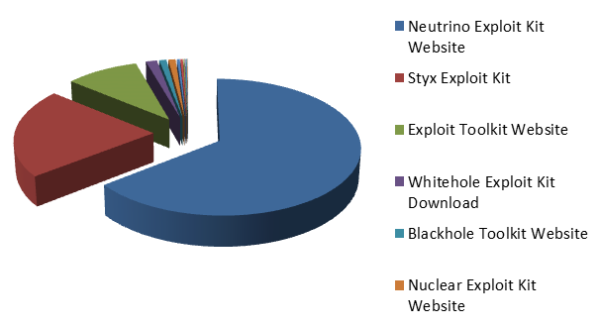
По крайней мере именно так все происходило до того момента, как создателя Blackshades RAT, скрывающегося под кличкой Paunch, не арестовали российские власти. После этого BlackHole и Cool исчезли с рынка, а на их место пришел инструментарий Neutrino.


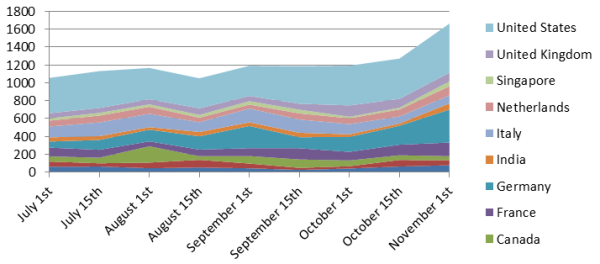
Большая часть инфекций W32.Shadesrat были замечены Symantec в Индии, США и Великобритании. С помощью этого вредоносного программного обеспечения злоумышленники похищали пароли и логины для электронной почты, FTP-клиентов, IM-сервисов и веб-порталов. Было идентифицировано несколько сотен C&C-серверов, на которых загружалась вся похищенная информация. Большая часть этих серверов располагается в Литве и США.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru