


Инструментарий для взлома используют, несмотря на арест его разработчика

Blackshades RAT продолжает заражение

Несмотря на арест хакера, придумавшего Blackshades RAT (W32.Shadesrat), программное обеспечение до сих пор остается чрезвычайно популярным среди взломщиков. Эксперты даже отмечают увеличение в эксплуатации этого инструмента в последние 5 месяцев.

По данным Symantec, инструментарий киберпреступников до сих пор продается и используется, несмотря на сообщения об аресте автора программы и публикацию в Сети исходного кода Blackshades RAT в 2010 году.

После исследования C&C-серверов, которые использовались во время атак, исследователи установили связь между Blackshades RAT и Cool Exploit Kit. Преступники использовали Cool для распространения не только W32.Shadesrat, но и других элементов вредоносного программного обеспечения.


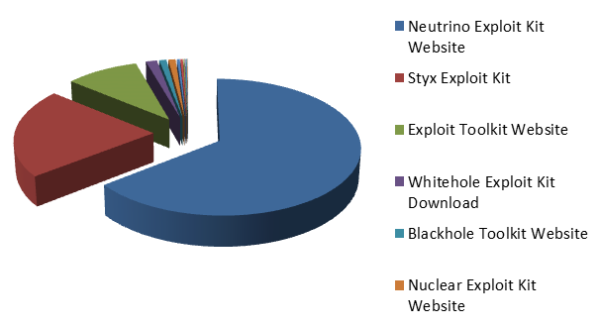
По крайней мере именно так все происходило до того момента, как создателя Blackshades RAT, скрывающегося под кличкой Paunch, не арестовали российские власти. После этого BlackHole и Cool исчезли с рынка, а на их место пришел инструментарий Neutrino.


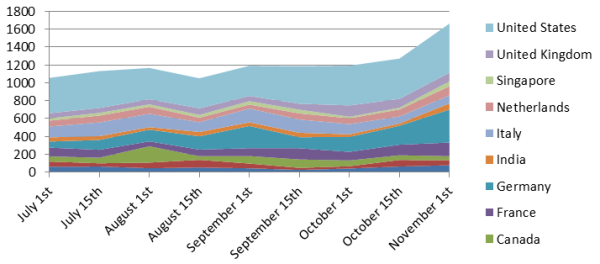
Большая часть инфекций W32.Shadesrat были замечены Symantec в Индии, США и Великобритании. С помощью этого вредоносного программного обеспечения злоумышленники похищали пароли и логины для электронной почты, FTP-клиентов, IM-сервисов и веб-порталов. Было идентифицировано несколько сотен C&C-серверов, на которых загружалась вся похищенная информация. Большая часть этих серверов располагается в Литве и США.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru