


Атака DDoS доступная каждому

Атака DDoS доступная каждому

Доступность веб-ресурса является важнейшим фактором при ведении бизнеса: длительное время отклика и недоступность приводит к прямым убыткам в виде потерянных потенциальных клиентов. Именно поэтому разработчики и владельцы веб-приложений уделяют особое внимание процедурам нагрузочного и стрессового тестирования.

В свою очередь, появились сервисы, осуществляющие проверку веб-ресурсов, имитируя активность посетителей. Эксперты «Лаборатории Касперского» рассказали о том, как эти полезные службы могут быть использованы злоумышленниками, а также о возможных последствиях такой неправомерной эксплуатации.

Стрессовое тестирование – это процедура оценки характеристик работоспособности системы, проводимая за рамками предельного значения нагрузки. Стресс-тесты в большинстве случаев ведут к аномальному поведению системы или ее отказу в обслуживании аналогично DDoS-атакам. Однако цели у стрессового тестирования и DDoS-атаки совершенно разные. В первом случае задача – определить показатели предельной нагрузки системы и проверить устойчивость к некоторым сценариям DDoS-атак, а во втором – сделать недоступным атакуемый объект любыми эффективными методами, нарушив тем самым работоспособность целевой инфраструктуры.

С ростом потребности подобных оценок появилось немало онлайн-сервисов, позволяющих не утруждать себя настройкой сложных систем тестирования и подготовкой облачной инфраструктуры: достаточно задать параметры нагрузки и оплатить вычислительные мощности, ожидая затем отчет о поведении ресурса. При этом некоторые службы для ознакомления бесплатно предлагают короткий тест без регистрации.


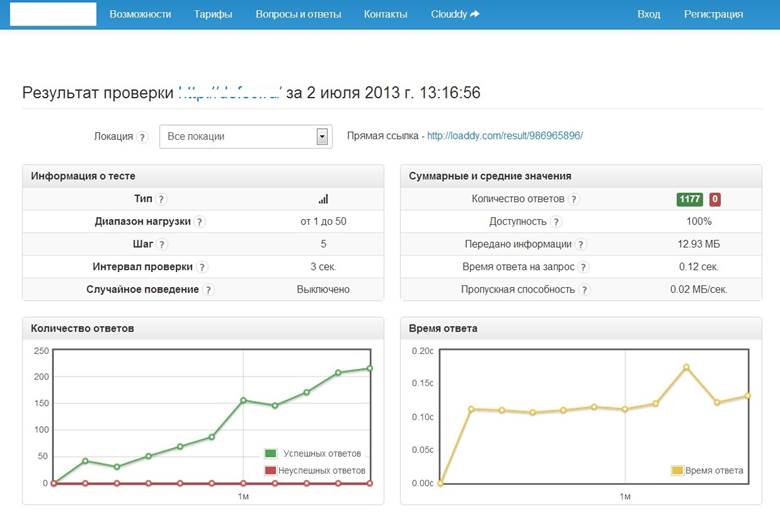
Отчет о бесплатном нагрузочном тестировании, проведенном сервисом, который не требует регистрации


Однако злоумышленники могут воспользоваться этой, на первый взгляд, безобидной услугой в своих целях. Дело в том, что большинство сервисов нагрузочного тестирования не требуют подтверждения того, что процедуру заказывает его владелец – нет никаких дополнительных привязок к телефонному номеру или кредитной карте. Так, из шести рассмотренных специалистами «Лаборатории Касперского» сервисов только один просит разместить на тестируемом ресурсе специальный файл – его наличие означает гарантию того, что администратор сервера уведомлен о процедуре. Более того, два сервиса позволили осуществить нагрузочное тестирование вообще без регистрации – достаточно было ввести URL ресурса. Эксперты «Лаборатории Касперского» пришли к неутешительному прогнозу, представив несколько вариантов использования злоумышленниками одного только бесплатного режима, не говоря уже про более богатые платные возможности.

«Киберпреступники могут эксплуатировать подобные системы для нанесения серьезных ударов владельцам некрупных веб-ресурсов. Во избежание такого сценария каждый сервис нагрузочного тестирования должен запрашивать согласие от владельца: просить его разместить уникальный код или баннер на сайте, только после чтения которого будет запущен трафик. В дополнение следует использовать технологию CAPTCHA при работе с сервисом. Подобные процедуры верификации помогут избежать неправомерных действий со стороны злоумышленников и роботов бот-сетей», – прокомментировал Денис Макрушин, менеджер по техническому позиционированию «Лаборатории Касперского».

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru