


Kaprica Security придумала зарядку-антивирус

Зарядка Skorpion удаляет вирусы со смартфона

На ежегодной конференции Black Hat этим летом, исследователи продемонстрировали, как через модифицированное зарядное устройство можно добавить вредоносное программное обеспечение на iPhone. Теперь же небольшая компания Kaprica Security пытается, создать зарядное устройство, которое будет сканировать смартфон на наличие вирусов и удалять их при необходимости.

Компания Kaprica Security придумала зарядное устройство Skorpion. Аппарат физически отделен от смартфона и поэтому лучше подходит для нахождения вредоносного программного обеспечения, которое может месяцами прятаться на вашем виртуальном устройстве, похищая логины, пароли и даже номера кредитных карт.

Со-основатель Kaprica и исполнительный директор компании Дуг Бриттон (Doug Britton) говорит, что Skorpion анализирует файлы в телефоне, не полагаясь на операционную систему аппарата или процессор. Это означает, что аксессуар не уязвим для вирусов, которые могут обмануть мобильные антивирусы.

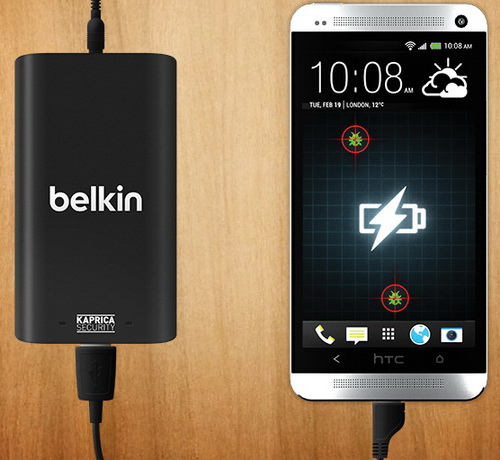
Зарядное устройство Skorpion рядом со сматфоном на базе Android (фото с сайта производителя).

Бритон ранее работал на оборонную компанию Lockheed Martin. Там он занимался исследованиями и разработкой защитных решений. По его мнению, сложно найти незаметные атаки, а также выяснить их периодичность на смартфонах.

Kaprica планирует начать продажу зарядного устройства Skorpion в этом году или в начале следущего. Стоимость устройства составит около $65. Потребители также должны будут выплачивать ежемесячную абонентскую плату за обновления и напоминания. Производством устройства займется компания Belkin.

Зарядное устройство Skorpion может работать с любой мобильной операционной системой. Kaprica сейчас сотрудничает с производителями смартфонов, пытаясь обеспечить совместимость зарядки с самыми разными устройствами. Бриттон пока не уточняет, с какими именно моделями будет совместим Skorpion. Технологически устройство пока оптимизируется под Android-аппараты.

Новинка удобна и проста в работе. Пользователь подключает закрядное устройство к сети, а потом к смартфону. Затем модель осуществляет предварительное сканирование телефона. Если все в порядке, загорается зеленый свет. Обновления встроенной антивирусной базы скачиваются через беспроводное соединение на смартфоне.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru