


Владельца Silk Road обвинили во взломе и отмывании денег

ФБР арестовало оператора нелегального сайта Silk Road

Федеральное бюро расследований арестовало подозреваемого оператора вебсайта Silk Road – анонимной онлайн-площадки, на которой торговали наркотиками и другими незаконными товарами. Задержанного зовут Росс Уильям Улбрихт (Ross William Ulbricht). Агенты сумели схватить его на территории библиотеки в Сан-Франциско. Ему были предъявлены обвинения в незаконном распространении наркотиков, взломе, отмывании денег и заговоре.

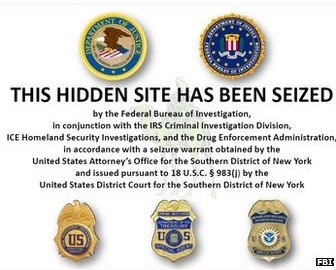
Во время ареста представители ФБР также конфисковали около $3,6 млн в виртуальной валюте Bitcoin. По словам бюро это крупнейшая полученная сумма Bitcoin за время существования бюро. Ресурс Silk Road сейчас также деактивирован. При попытке посетить сайт, пользователям показывают сообщение о том, что портал был захвачен. Ранее клиенты могли заходить на этот ресурс через Tor.

Название Silk Road позаимствовано у «Шелкового пути» – знаменитого исторического маршрута, который соединял Европу, Азию и Африку. Со временем этот ресурс приобрел культовый статус, хотя доступ к нему и можно было получить исключительно через анонимную сеть. Оплата товаров в Silk Road проводилась с помощью Bitcoin, проследить за которой практически невозможно.

Судебные документы, предоставленные ФБР, свидетельствуют о том, что на сайте имеется более миллиона зарегистрированных пользователей. По оценкам независимых специалистов, ежемесячная сумма сделок, заключаемых на сайте, составляет около $1,22 млн. ФБР подозревает, что Улбрихт сумел организовать через свой сайт продаж на сумму в $1,2 млрд. При этом он брал комиссию от 8% до 15% с каждой успешной покупки.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru