


Среднестатистический ущерб от кибератаки на корпорации составляет 695 000 $

Среднестатистический ущерб от кибератаки на корпорации составляет 695 000 $

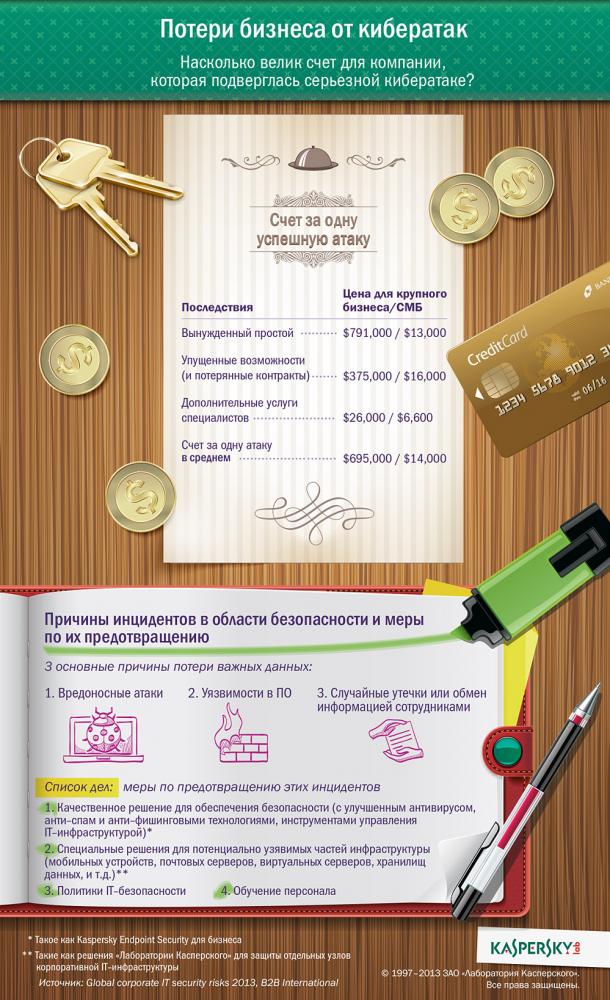
Средний размер ущерба в результате одного инцидента можно оценить в 14 тыс. долларов для малых и средних компаний и 695 тыс. долларов для крупных российских организаций. Такую оценку приводят аналитики компании B2B International и «Лаборатория Касперского» в совместном исследовании по информационной безопасности бизнеса.

К столь большим потерям приводят три основных фактора: вынужденный простой, упущенные возможности для бизнеса (включая потерю контрактов из-за кибератаки), а также расходы на дополнительные услуги различных специалистов. По данным опроса, СМБ-компаниям вынужденный простой обходится в среднем в 13 тыс. долларов, а крупным организациям ― в 791 тыс. долларов. Упущенные возможности также выражаются в финансовых потерях, средний размер которых для малых и средних компаний составил 16 тыс. долларов, а максимально возможный ущерб, по оценкам опрошенных, мог достигать 375 тыс. долларов. Что касается дополнительных услуг различных специалистов, в среднем общие расходы на них достигают 6,6 тыс. долларов для небольших компаний, и 26 тыс. долларов для крупных корпораций.


Кроме того, по данным опроса, один инцидент с утечкой данных в 58% случаев вызвал временную утрату доступа к важной деловой информации. А почти в четверти случаев (24%) инцидент привел к потере важных деловых контрактов и упущенным возможностям для развития бизнеса.

«Ущерб в денежном выражении более чем нагляден, но не стоит также забывать и о сопутствующих рисках, к примеру, потере деловой репутации компании и о том, что помимо финансовых издержек, вызванных непосредственно самим инцидентом, компании часто в таком случае в экстренном режиме расходуют средства на ряд дополнительных защитных мер, призванных, в том числе, снизить вероятность возникновения подобных инцидентов в будущем», ― комментирует Кирилл Керценбаум, руководитель группы предпродажного сопровождения «Лаборатории Касперского».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru