

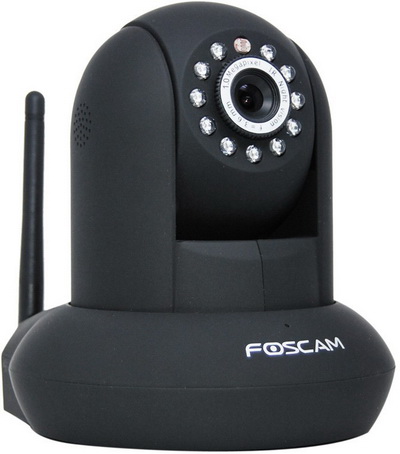

Русский пользователь обнаружил уязвимость в камерах Foscam

Камеры Foscam транслируют видео без ведома пользователя

Камеры от китайской компании Foscam без уведомления пользователя транслируют видео в сеть, предоставляя кому угодно доступ к чужой жизни. Уязвимость в системе доступа к потоковой трансляции видео обнаружил российский пользователь, купивший устройство для присмотра за своим ребенком.

Недавно на страницах популярного российского ресурса Хабрахабр появилась интересная запись от пользователя KarasikovSergey. В заметке мужчина рассказал о том, как приобрел поворотную Wi-Fi-камеру с обратной связью Foscam FI9821w. Это устройство понадобилось ему для того, чтобы следить за новорожденным ребенком. Камера стала своего рода заменой классической радио-няни, позволяя не только слышать малыша, но и видеть его.

По словам пользователя, устройство оказалось полезным, удобным и простым в обращении. Однако его неприятно поразили некоторые функции камеры, о которых он узнал лишь впоследствии. Больше всего удивило идущее в комплекте программное обеспечение.

Камера комплектовалась простым и доступным софтом, который понятен любому пользователю. Однако, если покопаться в настройках то становится очевидно, что по умолчанию Foscam регистрирует сразу три учетные записи, незащищенные паролями. Устройство также автоматически регистрируется на уникальном dynDNS, написанном на дне камеры.


Дальше и начинается эксперимент, поставленный KarasikovSergey. В его ходе он доказал, что камера осуществляет неавторизированную трансляцию видео в Сеть. Используя несложные манипуляции, пользователь получил доступ к нескольким сотням таких камер, воспользовавшись заводскими логинами без паролей. По словам пользователя, почти половина новых китайских камер, регистрирующихся через dynDNS, легко просматриваются через учетные записи, созданные по умолчанию. Таким образом, Foscam превращается в универсальный инструмент слежки.

У нас нет подтверждения этой информации, однако судя по комментариям к записи в камерах Foscam действительно существуют проблемы с системами безопасности. Впрочем, мы бы не стали возлагать ответственность на производителя. Пользователи, которые зайдут в настройки и пороются с учетными записями, наверняка заметят три учетные записи, вместо одной.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru