

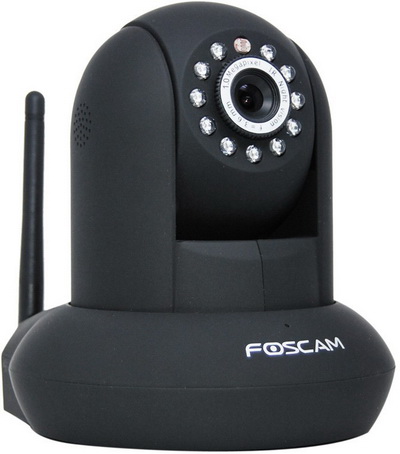

Русский пользователь обнаружил уязвимость в камерах Foscam

Камеры Foscam транслируют видео без ведома пользователя

Камеры от китайской компании Foscam без уведомления пользователя транслируют видео в сеть, предоставляя кому угодно доступ к чужой жизни. Уязвимость в системе доступа к потоковой трансляции видео обнаружил российский пользователь, купивший устройство для присмотра за своим ребенком.

Недавно на страницах популярного российского ресурса Хабрахабр появилась интересная запись от пользователя KarasikovSergey. В заметке мужчина рассказал о том, как приобрел поворотную Wi-Fi-камеру с обратной связью Foscam FI9821w. Это устройство понадобилось ему для того, чтобы следить за новорожденным ребенком. Камера стала своего рода заменой классической радио-няни, позволяя не только слышать малыша, но и видеть его.

По словам пользователя, устройство оказалось полезным, удобным и простым в обращении. Однако его неприятно поразили некоторые функции камеры, о которых он узнал лишь впоследствии. Больше всего удивило идущее в комплекте программное обеспечение.

Камера комплектовалась простым и доступным софтом, который понятен любому пользователю. Однако, если покопаться в настройках то становится очевидно, что по умолчанию Foscam регистрирует сразу три учетные записи, незащищенные паролями. Устройство также автоматически регистрируется на уникальном dynDNS, написанном на дне камеры.


Дальше и начинается эксперимент, поставленный KarasikovSergey. В его ходе он доказал, что камера осуществляет неавторизированную трансляцию видео в Сеть. Используя несложные манипуляции, пользователь получил доступ к нескольким сотням таких камер, воспользовавшись заводскими логинами без паролей. По словам пользователя, почти половина новых китайских камер, регистрирующихся через dynDNS, легко просматриваются через учетные записи, созданные по умолчанию. Таким образом, Foscam превращается в универсальный инструмент слежки.

У нас нет подтверждения этой информации, однако судя по комментариям к записи в камерах Foscam действительно существуют проблемы с системами безопасности. Впрочем, мы бы не стали возлагать ответственность на производителя. Пользователи, которые зайдут в настройки и пороются с учетными записями, наверняка заметят три учетные записи, вместо одной.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru