


Японского миллионера обвиняют в распространении вредоносов для Android

Японского миллионера обвиняют в распространении вредоносов для Android

 Полиция префектуры Чиба (Япония) арестовала 9 человек, которых подозревают в распространении нежелательных электронных сообщений (спама). В этих сообщениях содержались ссылки на вредоносные сайты, инфицированные трояном Enesoluty. Инфицируя устройство, троян похищает хранящиеся на нём контактные данные. 

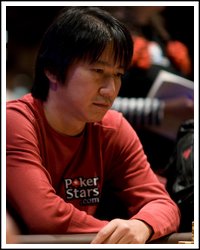
Среди арестованных оказался и японский миллионер, президент ИТ-компании, Масааки Кагава (Masaaki Kagawa), к тому же, сделавший целое состояние на игре в покер. 


Масааки Кагава  

По данным PokerPages.com, участвуя в турнирах по покеру, Кагава выиграл более $1,6 миллиона.

По данным полиции, Масааки Кагава создал целую сеть вредоносных доменов (около 150), на которых разместил различные вредоносные приложения. Таким образом ему удалось собрать базу из более 37 миллионов адресов электронной почты. Жертвами киберпреступника стали владельцы более 800000 устройств на базе Android.

Украденные адреса электронной почты злоумышленники использовали для рассылки спама, содержащего рекламу сайта несуществующей службы знакомств (известно, что сайт принадлежал Кагаве). По словам экспертов компании Symantec, именно люди, зарегистрировавшиеся на этом сайте, и были основным источником дохода компании Масаааки Кагавы. По неподтвержденным данным, на несуществующей службе знакомств компания заработала более 390 миллионов иен ($3,9 миллиона).

Эксперты компании Symantec также не исключают, что Кагава продавал похищенные контактные данные спаммерам и прочим злоумышленникам.

Учитывая имеющиеся доказательства, Масаааки Кагаве и его сообщникам, скорее всего, не удастся избежать суда.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru