


IOSCO и WFE опубликовали отчет по безопасности финансовых сделок

Половина всех операций по ценным бумагам страдает от кибератак

Международная организация комиссий по ценным бумагам (IOSCO) и Всемирная федерация бирж (WFE) опубликовали отчет, посвященный исследованию киберпреступности и методам защиты финансовых данных на рынке ценных бумаг.

Согласно материалам исследования, киберпреступность пока не имела существенного систематического влияния на рынок. Однако, учитывая тот факт, что технологии взлома постоянно совершенствуются, специалисты не советуют пренебрегать угрозами, тем более что потенциальный вред от кибер-атаки может оказаться чрезвычайно серьезным.

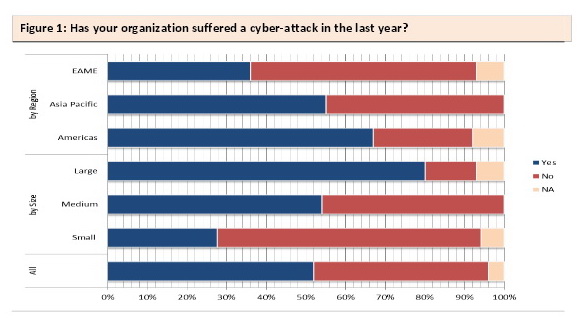
За последний год во время операций с ценными бумагами, примерно в 53% случаев осуществляются хакерские нападения. Подобные нападения отличаются от обычных видов киберпреступности, к которым все давно успели привыкнуть. В подобных случаях нападающие действуют не из желания нажиться, а просто ради того, чтобы помешать сделкам.

Количество пострадавшиз от кибератак в биржевом секторе экономики за прошедший год.

Взломщики в основном сосредотачивали внимание на вебсайтах и онлайн-сервисах, которые непосредственно связаны с торговлей ценными бумагами. Исследование также показало, что большая часть организаций хорошо знают о потенциальных угрозах и готовы отразить кибер-атаки. 93% респондентов также подготовились к возможному восстановлению данных. Все опрошенные финансовые организации говорят о том, что они могут распознать атаку в течение 48 часов. У 22% опрошенных имеется есть страховка на случай взлома.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru