


Google обнародовала данные программы «Безопасного просмотра»

Большая часть вредоносных атак происходит с легальных сайтов

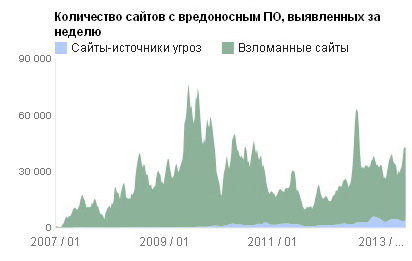
Согласно недавнему исследованию Google, вредоносное программное обеспечение в большинстве случаев распространяется прямиком с законных сайтов, которые были взломаны. Разумеется, подобные программы также распространяются через специальные сайты, которые были непосредственно запущены взломщиками, однако их гораздо меньше.

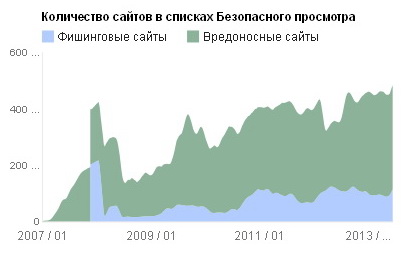
Эти данные публикуются на в специальном разделе «Отчета о доступности сервисов и данных», который Google обновляет еженедельно. Информация разрушает миф о том, что вредоносные программы проникают на компьютеры пользователей с сомнительных ресурсов. Статистика неоспорима. Например, по данным на 9 июня 2013 года только 3891 сайтов, заблокированных в Google Chrome и Firefox системой «Безопасный просмотр», принадлежали к категории сомнительных ресурсов. В то же время оставшиеся 39247 сайтов, предлагали вполне законные сервисы и услуги, однако они были заражены вредоносными программами.

В общей сложности Google блокирует около 10 тысяч сайтов в день, чтобы предотвратить фишинговые мошеннические схемы или попадание вредоносных программ на компьютеры пользователей. Предложенный разработчиками сервис также информирует веб-мастеров о вирусах, которые атакую их вебсайты, предоставляя им возможность поскорее устранить неполадку. Google утверждает, что, в среднем, программа «Безопасный простор» помогает защищать более 1 млрд человек в день.

Google наглядно показывает, что современные кибер-угрозы чаще всего исходят от благонадежных ресурсов, некоторые из которых принадлежат Apple и Facebook. Многие вебмастеры даже не подозревают, что их ресурсы являются площадкой для распространения вирусов и троянов.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru