


Android-смартфоны столкнулись с опасным FakeAV

Новый фальшивый антивирус блокирует Android

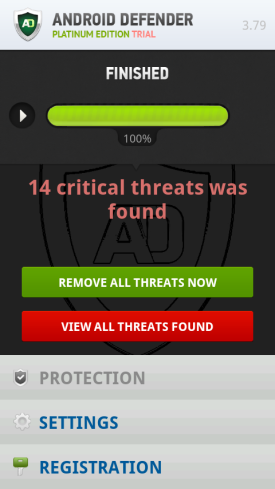
Компания Symantec нашла новую мобильную вредоносную программу Android.Fakedefender. При установки этот поддельный антивирус сообщает жертвам о том, что на их устройстве было идентифицировано несколько опасных угроз. Как и многие другие классические FakeAV, эта программа просит пользователей зарегистрироваться и заплатить небольшую сумму, чтобы избавиться от мнимых угроз.

До недавних пор поддельная антивирусная программа (FakeAV) оставалась популярным инструментом в работе взломщиков, атакующих настольные компьютерные системы. Однако по словам специалистов по безопасности, сегодня эта угроза также нависла над пользователями Android.

Отличительной особенностью Android.Fakedefender стало то, что это программа полностью блокирует устройство, следуя примеру ransomware. В большинстве случаев пользователи также не могут удалить это вредоносное устройство. FakeAV не дает даже запускать другие приложения.

Android.Fakedefender.

Android.Fakedefender меняет настройки операционной системы. В некоторых случаях пользователи не смогут осуществить полный сброс до заводских настроек в программном режиме. Придется все полностью сбрасывать через аппаратные настройки или путем подключения смартфона к компьютеру.

Если все пройдет успешно, некоторые пользователи все равно не смогут осуществить деинсталляцию, так как программа может зависнуть из-за проблем с совместимостью.

Эксперты полагают, что FakeAV в скором времени может стать главной проблемой для владельцев Android-устройств. Чтобы уменьшить возможный риск, пользователям советуют не устанавливать программы из непроверенных источников. Напомним, что в апреле 2013 компания «Доктор Веб» зафиксировала еще один поддельный антивирус для Android, принадлежащий к семейству Android.Fakealert.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru