


Android-смартфоны столкнулись с опасным FakeAV

Новый фальшивый антивирус блокирует Android

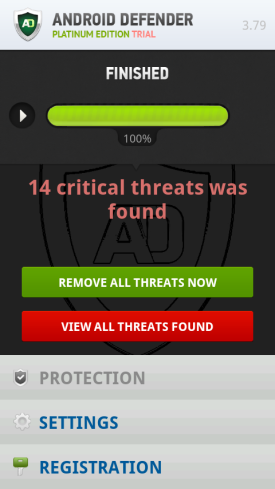
Компания Symantec нашла новую мобильную вредоносную программу Android.Fakedefender. При установки этот поддельный антивирус сообщает жертвам о том, что на их устройстве было идентифицировано несколько опасных угроз. Как и многие другие классические FakeAV, эта программа просит пользователей зарегистрироваться и заплатить небольшую сумму, чтобы избавиться от мнимых угроз.

До недавних пор поддельная антивирусная программа (FakeAV) оставалась популярным инструментом в работе взломщиков, атакующих настольные компьютерные системы. Однако по словам специалистов по безопасности, сегодня эта угроза также нависла над пользователями Android.

Отличительной особенностью Android.Fakedefender стало то, что это программа полностью блокирует устройство, следуя примеру ransomware. В большинстве случаев пользователи также не могут удалить это вредоносное устройство. FakeAV не дает даже запускать другие приложения.

Android.Fakedefender.

Android.Fakedefender меняет настройки операционной системы. В некоторых случаях пользователи не смогут осуществить полный сброс до заводских настроек в программном режиме. Придется все полностью сбрасывать через аппаратные настройки или путем подключения смартфона к компьютеру.

Если все пройдет успешно, некоторые пользователи все равно не смогут осуществить деинсталляцию, так как программа может зависнуть из-за проблем с совместимостью.

Эксперты полагают, что FakeAV в скором времени может стать главной проблемой для владельцев Android-устройств. Чтобы уменьшить возможный риск, пользователям советуют не устанавливать программы из непроверенных источников. Напомним, что в апреле 2013 компания «Доктор Веб» зафиксировала еще один поддельный антивирус для Android, принадлежащий к семейству Android.Fakealert.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru