


Спам-кампания в Skype подвергла опасности сотни тысяч пользователей

Спам-кампания в Skype подвергла опасности сотни тысяч пользователей

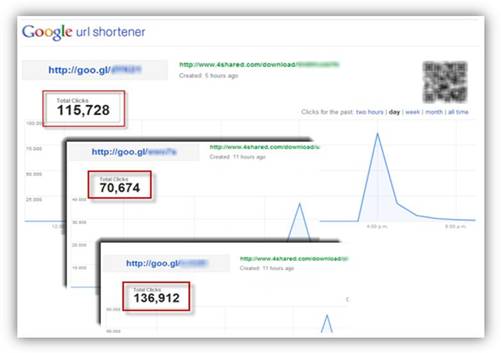
Компания ESET, предупреждает о массированной спам-атаке в Skype. Для маскировки вредоносных ссылок злоумышленники использовали сервис Google URL Shortener. Эксперты ESET зафиксировали массированную спам-кампанию в мессенджерах Skype и Gtalk. Злоумышленники использовали методы социальной инженерии, предлагая перейти по ссылкам и увидеть заманчивые фотографии. На самом деле, прилагаемые к сообщениям ссылки вели на вредоносное ПО. За первые 48 часов с начала кампании по вредоносным ссылкам перешло больше полумиллиона пользователей.


Статистика переходов по укороченной ссылке Google URL Shortener через несколько часов после начала кампании


Стоит отметить, что подозрительные ссылки были замаскированы с помощью вполне легального сервиса Google URL Shortener, призванного укорачивать длинные ссылки, и ряда аналогичных ресурсов (bit.ly, ow.ly и других). Только по адресам, начинающимся с http://goo.gl/..., перешло более 490 000 пользователей.

Укороченные ссылки в спам-сообщениях перенаправляли пользователей на страницу загрузки вредоносной программы, которая детектируется решениями ESET как Win32/PowerLoader.A. Эта программа, в свою очередь, загружает и запускает дроппер (т.н. «носитель») известного червя Dorkbot.

В функционал червя входит предоставление злоумышленникам полного доступа к зараженному ПК, загрузка и запуск дополнительных вредоносных файлов, а также рассылка спам-сообщений по базе контактов инфицированного устройства. Кроме того, некоторые модификации Dorkbot нацелены на хищение паролей от различных сервисов (аккаунтов социальных сетей, онлайн-банкинга и т.д.).

На данный момент жертвами этой спам-кампании стали пользователи всего мира – больше всего пострадали пользователи в Германии, России, Бразилии, Колумбии, Мексике и США. Предположительно, киберпреступники рассылали сообщения на разных языках, в зависимости от государства, что значительно увеличило эффективность спам-кампании.

По данным Google URL Shortener, 83% всех переходов выполнялось из систем, работающих под управлением семейства ОС Windows. Остальные 17% делят между собой iOS, Mac OS X,Linux и BlackBerry.

Сейчас большинство сервисов для укорачивания URL-адресов заблокировали вредоносные ссылки, однако киберпреступники все еще могут давать инструкции подконтрольным ботам, что позволит им возобновить атаку в будущем. По данным ресурса bit.ly, больше всего переходов по вредоносным ссылкам с использованием этого сервиса – более 8000 – произошло в Германии.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru