


Новый компонент бот-сети Rmnet отключает антивирусные программы

Новый компонент бот-сети Rmnet отключает антивирусные программы

Компания «Доктор Веб» информирует о появлении в бот-сети Rmnet двух новых вредоносных модулей. Один из них позволяет злоумышленникам отключать установленные на инфицированном компьютере антивирусные программы. Кроме того, специалистам «Доктор Веб» удалось перехватить управление одной из подсетей Rmnet, в которой действуют эти вредоносные компоненты.

Компания «Доктор Веб» уже предупреждала о широком распространении файловых вирусов Win32.Rmnet.12 иWin32.Rmnet.16, способных организовывать бот-сети. Напомним, что вредоносные программы семействаWin32.Rmnet представляют собой многокомпонентные файловые вирусы, обладающие возможностью самостоятельного распространения. Вирус состоит из нескольких модулей, его основной вредоносный функционал позволяет встраивать в просматриваемые веб-страницы посторонний контент, перенаправлять пользователя на указанные злоумышленниками сайты, а также передавать на удаленные узлы содержимое заполняемых жертвой форм. Кроме того, вирусы семейства Rmnet способны красть пароли от популярных FTP-клиентов, таких как Ghisler, WS FTP, CuteFTP, FlashFXP, FileZilla и Bullet Proof FTP.

Специалистам «Доктор Веб» удалось перехватить еще одну подсеть Win32.Rmnet с использованием известного метода sinkhole. В этой подсети был установлен факт распространения двух новых вредоносных модулей, получивших общее обозначение Trojan.Rmnet.19. Один из них предназначен для детектирования на инфицированном компьютере виртуальных машин, зато второй представляет значительно больший интерес. Эмулируя действия пользователей (а именно нажатия на соответствующие значки мышью), данный компонент отключает на инфицированной машине антивирусы Microsoft Security Essential, Norton Antivisus, Eset NOD32, Avast, Bitdefender, AVG.

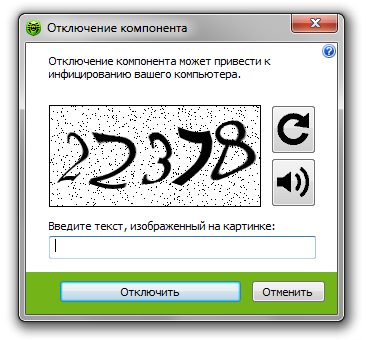
Если на компьютере используется антивирусное ПО Dr.Web, пользователю ничто не угрожает: для выгрузки компонентов антивируса требуется ввести капчу, а с этой задачей Trojan.Rmnet.19 справиться не в состоянии.


Всего в данной подсети вирус загружает с управляющего сервера на инфицированный компьютер семь вредоносных модулей:

  • новый модуль, позволяющий отключать антивирусные программы;
  • модуль для кражи файлов cookies;
  • локальный FTP-сервер;
  • модуль для выполнения веб-инжектов;
  • модуль для кражи паролей от FTP-клиентов;
  • новый модуль, позволяющий детектировать наличие виртуальных машин;
  • модуль для организации удаленного доступа к инфицированной системе.

Помимо этого, файловые вирусы семейства Rmnet содержат следующие базовые компоненты:

  • компонент для загрузки других модулей в память;
  • модуль бэкдора;
  • модуль для удаления антивирусных программ.
Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru