


Новый компонент бот-сети Rmnet отключает антивирусные программы

Новый компонент бот-сети Rmnet отключает антивирусные программы

Компания «Доктор Веб» информирует о появлении в бот-сети Rmnet двух новых вредоносных модулей. Один из них позволяет злоумышленникам отключать установленные на инфицированном компьютере антивирусные программы. Кроме того, специалистам «Доктор Веб» удалось перехватить управление одной из подсетей Rmnet, в которой действуют эти вредоносные компоненты.

Компания «Доктор Веб» уже предупреждала о широком распространении файловых вирусов Win32.Rmnet.12 иWin32.Rmnet.16, способных организовывать бот-сети. Напомним, что вредоносные программы семействаWin32.Rmnet представляют собой многокомпонентные файловые вирусы, обладающие возможностью самостоятельного распространения. Вирус состоит из нескольких модулей, его основной вредоносный функционал позволяет встраивать в просматриваемые веб-страницы посторонний контент, перенаправлять пользователя на указанные злоумышленниками сайты, а также передавать на удаленные узлы содержимое заполняемых жертвой форм. Кроме того, вирусы семейства Rmnet способны красть пароли от популярных FTP-клиентов, таких как Ghisler, WS FTP, CuteFTP, FlashFXP, FileZilla и Bullet Proof FTP.

Специалистам «Доктор Веб» удалось перехватить еще одну подсеть Win32.Rmnet с использованием известного метода sinkhole. В этой подсети был установлен факт распространения двух новых вредоносных модулей, получивших общее обозначение Trojan.Rmnet.19. Один из них предназначен для детектирования на инфицированном компьютере виртуальных машин, зато второй представляет значительно больший интерес. Эмулируя действия пользователей (а именно нажатия на соответствующие значки мышью), данный компонент отключает на инфицированной машине антивирусы Microsoft Security Essential, Norton Antivisus, Eset NOD32, Avast, Bitdefender, AVG.

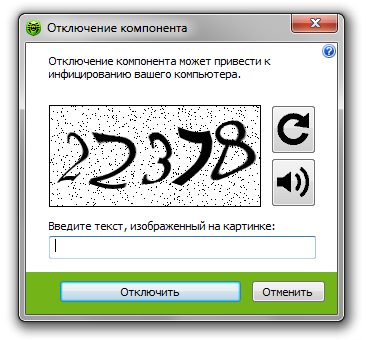
Если на компьютере используется антивирусное ПО Dr.Web, пользователю ничто не угрожает: для выгрузки компонентов антивируса требуется ввести капчу, а с этой задачей Trojan.Rmnet.19 справиться не в состоянии.


Всего в данной подсети вирус загружает с управляющего сервера на инфицированный компьютер семь вредоносных модулей:

  • новый модуль, позволяющий отключать антивирусные программы;
  • модуль для кражи файлов cookies;
  • локальный FTP-сервер;
  • модуль для выполнения веб-инжектов;
  • модуль для кражи паролей от FTP-клиентов;
  • новый модуль, позволяющий детектировать наличие виртуальных машин;
  • модуль для организации удаленного доступа к инфицированной системе.

Помимо этого, файловые вирусы семейства Rmnet содержат следующие базовые компоненты:

  • компонент для загрузки других модулей в память;
  • модуль бэкдора;
  • модуль для удаления антивирусных программ.
Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru