

Исследование показало плачевное состояние защищённости SOHO-маршрутизаторов

Исследование показало плачевное состояние защищённости SOHO-маршрутизаторов

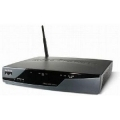
Компания Independent Security Evaluators опубликовала результаты исследования безопасности наиболее популярных моделей беспроводных маршрутизаторов для домашних пользователей и небольших офисов. В результате, во всех рассмотренных 13 моделях устройств выявлены уязвимости, позволяющие атакующему получить полный контроль над конфигурацией маршрутизатора или обойти средства аутентификации.

Среди рассмотренных в исследовании устройств отмечаются различные модели беспроводных маршрутизаторов Asus, D-Link, TP-Link, Netgear, Linksys, Belkin, Verizon Actiontec и 5 пока не афишируемых устройств для которых ещё не выпущены обновления прошивки с устранением уязвимостией. Во всех устройствах найдены проблемы, позволяющие получить доступ из внутренней локальной сети, в 4 случаях для получения управления не требовалась аутентификация, пишет uinc.ru.

Для 11 из 13 устройств удалось выявить способы совершения атак через внешний интерфейс, при этом две атаки могли быть совершены без активной управляющей сессии. Из возможных векторов атак упоминается перехват и изменение транзитного трафика пользователя (сбор паролей и конфиденциальных данных, MITM-атаки), установка компонентов для совершения вредоносных действий (участие в DDoS-атаках, рассылка спама), использование в качестве форпоста для проведения атак на внутреннюю сеть, находящуюся за границей межсетевого экрана или NAT.

С учетом трудности обнаружения проникновения злоумышленников на SOHO-маршрутизиторы, атаки на подобные устройства рассматриваются как перспективное и ещё недостаточно проработанное направление деятельности злоумышленников. Проблему усугубляет то, что производители достаточно неохотно выпускают обновления прошивок, часто игнорируют сообщения о возможных уязвимостях и не информируют пользователей о важных обновлениях. В свою очередь, пользователи не рассматривают маршрутизатор как возможный источник угрозы и в очень редких случаях устанавливают обновления прошивок. 

Подпишитесь на новости

Атаковать ИИ и заглянуть под капот SOC: что покажут на PSD 2026

Positive Technologies проведет Positive Security Day 2026 в Москве 15-16 октября. В программе общеают новые продукты, движение к автономному SOC и практические проверки ИИ-технологий. Участникам предложат не только послушать инженеров, но и самим попробовать технологии в деле.

Как следует из анонса конференции, главная тема — изменение кибербезопасности под влиянием ИИ.

Атакующие автоматизируют отдельные этапы операций, а компании передают нейросетям рабочие задачи. Вместе с удобством в корпоративный контур приезжают новые риски, их и собираются разбирать.

В технологической программе заявлены изменения в MaxPatrol O2 и движение к автономному SOC, а также Security Lakehouse — подход к работе с большими объемами данных ИБ и их подготовке для обучения моделей.

Компания также представит новый подход к защите устройств в MaxPatrol Endpoint Security и развитие PT X — модели комплексной защиты с ответственностью за результат. Какие именно возможности появятся в продуктах, в анонсе подробно не раскрывается.

Практическая часть включает hands-on-зоны и соревнования. Участники смогут атаковать ИИ-технологии, расследовать инциденты, тестировать продукты и разбирать их устройство вместе с инженерами. Отдельное пространство отведут ML- и ИИ-разработкам: от внедренных решений до экспериментов, которые еще проходят проверку.

В деловой программе заказчики, партнеры и руководство Positive Technologies обсудят влияние ИИ на бизнес-риски и экономику защиты. Вопрос вполне приземленный: как автоматизировать безопасность, чтобы потом не пришлось автоматизировать объяснения после инцидента.

PSD 2026 пройдет 15 и 16 октября с 10:00 в комплексе «Мечта» в Парке Горького. Участвовать можно очно или онлайн. Программа и регистрация доступны на сайте конференции.

RSS: Новости на портале Anti-Malware.ru