Мошенники грабят пользователей Рунета на десятки миллионов рублей в сутки

Мошенники грабят пользователей Рунета на десятки миллионов рублей в сутки

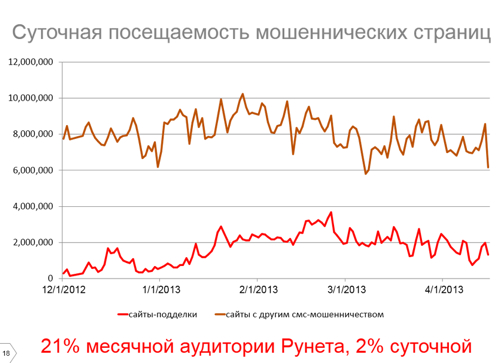
По данным Александра Сидорова, руководителя группы антивирусных проектов «Яндекса», до 21% месячной аудитории Рунета является посетителями мошеннических сайтов. Доля жертв мошенников в суточной аудитории составляет около 2% суточной (до 4 млн пользователей в пике).
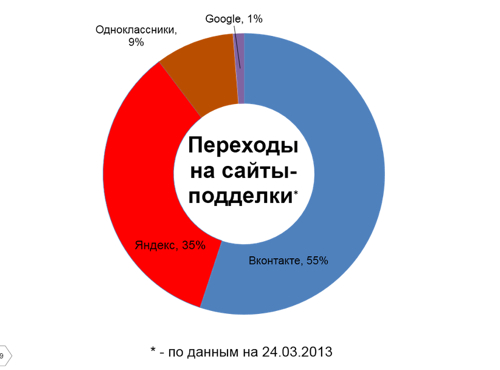
В исследовании Сидорова отмечен тот факт, что «Яндекс» является в 35 раз более частым объектом мимикрии фишинговых сайтов, чем его основной конкурент в Рунете Google (35% случаев против 1%), что можно считать подтверждением его добросовестности, пишет safe.cnews.ru.

В самом «Яндексе» этот феномен связывают с тем, что мошенники считают его более популярным у пользователей в России.

Между тем наибольшее число фишинговых сайтов, согласно тому же исследованию «Яндекса», предпочитают маскировать их под социальные сети, а не сайты поисковых машин. Так, 55% мимикрий мошеннических сайтов приходится на соцсеть «Вконтакте», а 9% - на «Одноклассники».

В презентации не приводится методика проведенного исследования. Пресс-служба «Яндекса» в ответ на просьбу пояснить методику сослалась на способность поисковика распознавать типы мошеннических сайтов, имеющихся в поисковом индексе.


Под какие сервисы мимикрируют сайты мошенников в Рунете (по данным «Яндекса»)


Ущерб пользователей от посещения фишинговых сайтов «Яндекс» оценивает как «несколько десятков миллионов рублей в сутки».

Пути попадания пользователей на сайты - традиционные: недобросовестные баннеры в партнерских сетях и во всплывающей рекламе, заражение вредоносным ПО, подменяющим код страниц, DNS и hosts-файл.


Суточная посещаемость мошеннических сайтов в Рунете (по данным «Яндекса»)


В числе методов борьбы с вредоносными ссылками «Яндекс» сообщает о появлении в будущей версии своего браузера специальной плашки, предупреждающей о переходе на мошеннический сайт.

Кроме того, подчеркивают в «Яндексе», поисковик ограничивает число показов вредоносных сайтов в поисковой выдаче и предупреждает о них пользователей.

Стоит заметить, что после появления на минувшей неделе отчета немецкой ИБ-компании AV-Test «Яндекс» называл показ вредоносных ссылок в выдаче одной из возможных причин, по которой он был назван худшим из исследованных поисковиков  с точки зрения пользовательской безопасности.

В отличие от Google, который не допускает подозрительные ссылки в свою поисковую выдачу, «Яндекс» их публикует, предупреждая пользователей о нежелательности перехода по ним.

По данным Александра Сидорова, руководителя группы антивирусных проектов «Яндекса», до 21% месячной аудитории Рунета является посетителями мошеннических сайтов. Доля жертв мошенников в суточной аудитории составляет около 2% суточной (до 4 млн пользователей в пике)." />

15 тыс. отправили ИИ-агентов на борьбу с кибератаками

Более 15 тыс. компаний уже используют в публичных облаках сервисы информационной безопасности на базе искусственного интеллекта. ИИ помогает выявлять атаки в реальном времени, сортировать поток предупреждений и разбираться с уязвимостями, пока специалисты ещё пытаются понять, какое из тысяч уведомлений действительно горит.

Такие данные представила Yandex Cloud в отчёте об угрозах для облачных и гибридных инфраструктур за первое полугодие 2026 года.

За это время изменились и действия атакующих. Если раньше главным пропуском в корпоративные сети оставались украденные пароли, то теперь злоумышленники всё чаще эксплуатируют уязвимости публичных приложений.

В российских облаках фиксировались попытки использовать критическую уязвимость React2Shell, а также проблемы ядра Linux Copy Fail и Dirty Frag.

Закрывать все найденные дыры вручную компании уже не успевают, поэтому часть рутины передают ИИ-агентам. Они мгновенно расставляют приоритеты, проводят триаж алертов, собирают информацию об инцидентах и выполняют первичные расследования.

К устранению критических уязвимостей человек пока подключается лично, полностью отдавать роботу ключи от инфраструктуры бизнес всё же не решился.

В Yandex Cloud считают, что современным корпоративным системам защиты необходимы поведенческие детекторы, объединённая телеметрия и ИИ-агенты. Причина проста: атаки ускоряются, а классическая схема «получили алерт — открыли тикет — когда-нибудь посмотрели» всё чаще проигрывает злоумышленникам по темпу.

Поменялись и главные цели. В первой половине 2025 года 35% атак приходилось на ИТ-компании. К середине 2026 года на первое место вышел ретейл с долей 39%, следом расположилось производство с 29%, а ИТ-сектор опустился до 20%.

RSS: Новости на портале Anti-Malware.ru