


«Лаборатория Касперского» нашла новых игровых взломщиков

Группа Winnti – новая угроза игровых компаний

По сообщению «Лаборатории Касперского» хакерская группа Winnti на протяжении нескольких лет наживается с помощью целевых атак производителей и издателей сетевых игр. К такому выводу аналитики пришли в процессе анализа вредоносного ПО, обнаруженного в игровых компаниях. Результаты были опубликованы в исследовании «Winnti. Это вам не игрушки».


Осенью 2011-го года на компьютеры огромного количества игроков одной популярной онлайн-игры вместе с обновлениями попал троян. Настоящей мишенью злоумышленников оказались не игроки, а компании, занимающиеся разработкой и выпуском компьютерных игр. По просьбе разработчиков эксперты «Лаборатории Касперского» проанализировали вредоносную программу. Как оказалось, это приложение обладало функционалом бэкдора, позволяя злоумышленникам управлять зараженным компьютером.

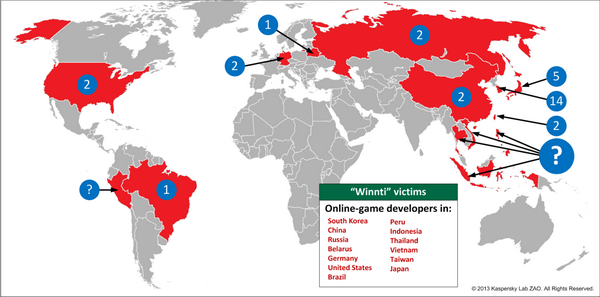
Ранее подобные вредоносные программы уже встречались экспертам «Лаборатории Касперского», которые отнесли данные программы к «группе Winnti». За время существования Winnti от деятельности хакеров пострадало почти 35 компаний из Германии, США, Японии, Китае, России. Предполагается, что данная группировка активно работает с 2009-го года. Особенно активно взломщики работают в странах Восточной Азии. Предполагается, что в группировке в основном состоят хакеры китайского происхождения. Одной из отличительных техник, используемых взломщиками, стала кража сертификатов у атакованных компаний и их последующее использование для осуществления новых атак.

Winnti зарабатывает средства за счет нечестного накопления игровой валюты в онлайн-играх и перевода виртуальных средств в реальные деньги, кражи исходников серверной части онлайн-игр для поиска уязвимостей и для открытия пиратских серверов.

Отметим, что в последнее время многие игровые компании оказались мишенью для хакеров. Среди них числится студия OP Productions, которая занимается выпуском сетевого боевика The War Z, а также компания Harmonix, у которой взломали сервера огромного количества музыкальных игр.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru