


В iPhone найдено больше уязвимостей, чем в Android

В iPhone найдено больше уязвимостей, чем в Android

За все время существования смартфонов Apple iPhone - с 2007 г. - в них было найдено больше уязвимостей, чем в смартфонах на Android, BlackBerry и Windows. Такой вывод содержится в отчете, составленном аналитиками компании Sourcefire.

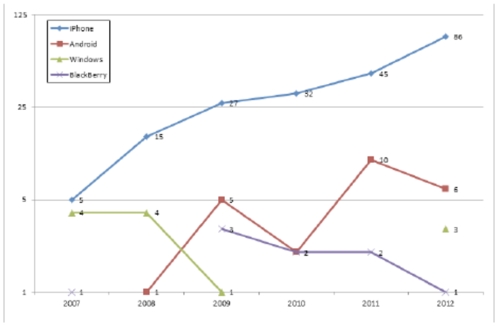
В 2012 г. в мобильной операционной системе iOS, под управлением которой работают iPhone, было найдено 56 уязвимостей. Для сравнения, в платформе Android было найдено 6 уязвимостей, в BlackBerry - 3 уязвимости и в Windows Phone - одна уязвимость. Речь идет об уязвимостях, информация о которых содержится в базе Common Vulnerabilities and Exposures (CVE).

Аналитики отметили, что Apple не уделила особого внимания безопасности при выпуске первого iPhone, однако с тех пор была проведена значительная работа в этом направлении, пишет safe.cnews.ru.

Что касается семейства мобильных ОС Windows, эксперты учли все типы платформ, в том числе: Windows CE, Windows Mobile, Windows RT и Windows Phone.

Примечательно, что в платформе Apple число уязвимостей возрастало каждый год. При этом каждая новая версия iOS включала все новые и новые функции безопасности.


Число обнаруженных уязвимостей в iPhone, BlackBerry и Windows Phone с 2007 по 2012 гг.


По словам аналитиков, большое количество уязвимостей, найденных в iOS, может быть не связано с ее популярностью. Например, доля платформы Android в 2012 г. возросла до 68,4% по сравнению с 48,7% в 2011 г., тогда как доля iOS составила всего 19,4%, согласно Strategy Analytics. Тем не менее, в прошлом году в Android было найдено меньше уязвимостей, чем в 2011 г.


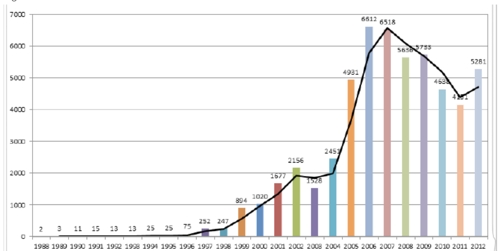
Общее число обнаруженных уязвимостей в вычислительных системах и устройствах за 1988-2012 гг.


Помимо мобильных платформ, аналитики посчитали уязвимости в настольных и других платформах и общее число уязвимостей, которое было найдено каждый год за последние 25 лет. Это стало возможным благодаря хранению статистической информации, начиная с 1988 г.

Наибольшее число уязвимостей было найдено в 2006 г. - 6612. В 2012 г. число уязвимостей возросло до 5281 по сравнению с 4151 в 2011 г. 

WordPress начнёт тормозить опасные обновления плагинов ещё на старте

WordPress запускает автоматическую проверку безопасности каждого нового релиза плагина перед его распространением через API WordPress.org. Обновления с высоким уровнем риска будут блокироваться автоматически, до того, как миллионы сайтов нажмут «Обновить» и впустят проблему внутрь.

Раньше команда WordPress проверяла новые плагины перед добавлением в каталог, но последующие версии выпускались без единого обязательного этапа контроля.

В результате безопасное расширение могло однажды получить уязвимость, бэкдор или нового владельца с очень интересными планами. Перед распространением каждый релиз уже проходит шестичасовую задержку в рамках инициативы Protect The Shire. За это время изменения анализируют несколько ИИ-моделей и Jetpack Scan.

Их выводы сверяются и объединяются в итоговый рейтинг риска. Если оценка оказывается высокой, обновление не попадёт в систему автоматической установки, а разработчики получат письмо с найденными проблемами.

Механизм успел показать зубы ещё до полноценного запуска. 28 июля он обнаружил бэкдор в новой версии неназванного плагина с примерно 20 тысячами активных установок. Релиз находился в периоде ожидания и не успел разлететься по сайтам. Через 26 минут после уведомления от Wordfence плагин закрыли для скачивания.

Высокий рейтинг при этом не доказывает злой умысел. Система одинаково серьёзно отнесётся и к намеренно встроенному вредоносу, и к случайной опасной ошибке. Разработчику предложат изучить замечания, исправить код и выпустить новую версию. Если та пройдёт порог, обновление отправится дальше.

Оспорить результат тоже можно, но WordPress честно предупреждает: исправить релиз обычно быстрее, чем ждать ручного рассмотрения.

RSS: Новости на портале Anti-Malware.ru