


Киберпреступники заманивают жертв фальшивыми новостями CNN

Киберпреступники заманивают жертв фальшивыми новостями CNN

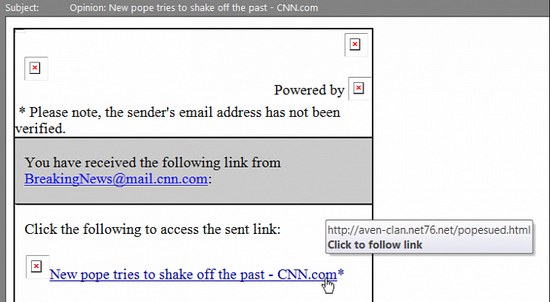
 Киберпреступники рассылают потенциальным жертвам электронные письма с фальшивыми новостями от имени CNN. Такие письма, как правило, содержат ссылки на вредоносные сайты. Эти ссылки сопровождаются новостными заголовками провокационного характера. В основном, в них содержится ложная информация о новоизбранном Верховном понтифике (Папе Римском) Франциске I.


В электронных письмах, обнаруженных специалистами Spyware Sucks, содержались заголовки вроде: “Opinion: New pope tries to shake off the past – CNN.com.” «Мнение: Новый Папа Римский пытается избавиться от прошлого - CNN.com»

Письма, о которых сообщается в Dynamoo’s Blog, содержат заголовки: “Opinion: New Pope Sued For Not Wearing Seat Belt In Popemobile - CNN.com” «Мнение: Нового Папу Римского привлекли к суду, За Не пристёгнутый Ремень безопасности В Папамобиле - CNN.com». По имеющейся информации, все письма рассылаются с адреса BreakingNews@mail.cnn.com. При переходе по ссылкам, содержащимся в этих электронных письмах, жертвы киберпреступников попадают на вредоносные сайты, располагающиеся на серверах в США, Южной Африке, Венгрии и Малайзии.

Электронные письма, обнаруженные компанией Symantec, содержат заголовки: “Opinion: Can New-Pope Benedict be Sued for the [expletive] Abuse Cases?” и “Opinion: New Pope, Vatican officials sued over alleged [expletive] abuse!” «Мнение: Можно ли Новому Папе Римскому Бенедикту Предъявить иск за [ненормативная лексика] Случаи насилия?” и «Мнение: Новый Папа Римский, Ватиканским чиновникам предъявляют иск за предполагаемые [ненормативная лексика] злоупотребления!»

Symantec утверждает, что ссылки, содержащиеся в данных вредоносных письмах, ведут на сайты, инфицированные BlackHole. Компоненты набора эксплойтов исследуют устройства жертв на предмет наличия уязвимостей, пытаясь инфицировать их.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru