


Киберпреступники заманивают жертв фальшивыми новостями CNN

Киберпреступники заманивают жертв фальшивыми новостями CNN

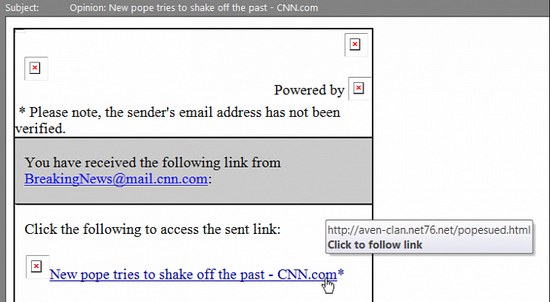
 Киберпреступники рассылают потенциальным жертвам электронные письма с фальшивыми новостями от имени CNN. Такие письма, как правило, содержат ссылки на вредоносные сайты. Эти ссылки сопровождаются новостными заголовками провокационного характера. В основном, в них содержится ложная информация о новоизбранном Верховном понтифике (Папе Римском) Франциске I.


В электронных письмах, обнаруженных специалистами Spyware Sucks, содержались заголовки вроде: “Opinion: New pope tries to shake off the past – CNN.com.” «Мнение: Новый Папа Римский пытается избавиться от прошлого - CNN.com»

Письма, о которых сообщается в Dynamoo’s Blog, содержат заголовки: “Opinion: New Pope Sued For Not Wearing Seat Belt In Popemobile - CNN.com” «Мнение: Нового Папу Римского привлекли к суду, За Не пристёгнутый Ремень безопасности В Папамобиле - CNN.com». По имеющейся информации, все письма рассылаются с адреса BreakingNews@mail.cnn.com. При переходе по ссылкам, содержащимся в этих электронных письмах, жертвы киберпреступников попадают на вредоносные сайты, располагающиеся на серверах в США, Южной Африке, Венгрии и Малайзии.

Электронные письма, обнаруженные компанией Symantec, содержат заголовки: “Opinion: Can New-Pope Benedict be Sued for the [expletive] Abuse Cases?” и “Opinion: New Pope, Vatican officials sued over alleged [expletive] abuse!” «Мнение: Можно ли Новому Папе Римскому Бенедикту Предъявить иск за [ненормативная лексика] Случаи насилия?” и «Мнение: Новый Папа Римский, Ватиканским чиновникам предъявляют иск за предполагаемые [ненормативная лексика] злоупотребления!»

Symantec утверждает, что ссылки, содержащиеся в данных вредоносных письмах, ведут на сайты, инфицированные BlackHole. Компоненты набора эксплойтов исследуют устройства жертв на предмет наличия уязвимостей, пытаясь инфицировать их.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru