

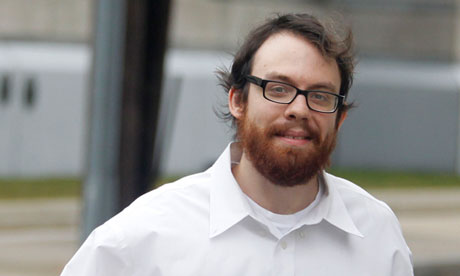

Взломщиков AT&T обложили штрафом и отправили в тюрьму

Хакера, взломавшего AT&T, посадили на 40 месяцев

Хакера, которого обвиняют в получении личных данных более чем 100 тысяч пользователей iPad, с публичного веб-сайта AT&T, в итоге приговорили к 41 месяцу тюремного заключения. После этого, он будет еще три года находиться под присмотром американских правоохранительных органов, получая ограниченный доступ к Интернету.


Судья объявил приговор после небольшой потасовки в зале суда, когда обвиняемый Эндрю Ауэрнхаймер (также известный как Weev) был схвачен полицейскими и закован в наручники. Ауэрнхаймера попросили передать суду его мобильный телефон, а он передал аппарат адвокату, что и было расценено как неповиновение суду.

26-летний Эндрю Ауэрнхаймер был призван виновным в прошлом ноябре федеральным судом Нью Джерси в мошенничестве, заговоре с целью получения доступа к компьютеру без разрешения. Вместе с коллегой хакер создал программу, которая позволяла собирать информацию о владельцах iPad, путем эксплуатации бреши в защите безопасности веб-сайта AT&T.

Эндрю Ауэрнхаймер.

Три года назад Ауернхаймер обнаружил брешь в системе безопасности на сайте AT&T, что позволило ему и его компании Goatse Security получить доступ к тысячам email-адресов iPad-пользователей компании. Он передал эти данные журналисту Gawker, пытаясь показать бреши в системе защиты компании. Gawker опубликовал эти материалы в сети, рассказав, что хакер смог получить адреса Майла Блумберга, мэра Нью-Йорка и прочих известных личностей. При этом взломщики не крали деньги и не пытались воспользоваться полученной информацией в преступных целях. Именно из-за этого, некоторые специалисты начали говорить о том, что существующее законодательство не разграничивает криминальный взлом и неавторизированный доступ.

Исследователь компьютерной безопасности Чарли Миллер полагает, что по тем же обвинениям, по которым в тюрьму угодил Эндрю Ауэрнхаймер, теоретически можно посадить любого эксперта по безопасности, который проверяет чужую систему на прочность.

В дополнение к 41-месячному заключению, Ауэрнхаймер также будет вынужден заплатить $73 тысячи в качестве возмещения убытков.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru