


Все участники Pwnium 3 не сумели взломать ноутбуки Google

Хакеры не смогли взломать Chrome OS

На соревновании хакеров Pwnium, проводившемся в рамках мероприятия CanSecWest, не было обнаружено ни одного специалиста, который бы смог взломать компьютер Samsung Series 5 550 на базе Chrome OS.

Основная цель этого мероприятия заключается в поиске брешей в защите операционной системы Chrome. Это необычное мероприятие начали проводить совсем недавно в качестве альтернативы Pwn2Own (Google не понравилось, что на этом мероприятии не было требования о неразглашении путей взлома).

Перед началом CanSecWest, Google выпустила патчи для 10 уязвимых мест в системе Chrome. Шесть из вышеупомянутых уязвимостей были отмечены как «особенно опасные» специалистами из Google. За четыре остальных Google выплатила тысячу долларов по программе «pay-for-bugs». Некоторые лазейки были обнаружены в навигационной системе браузера, в SVG-анимациях и веб-аудио.

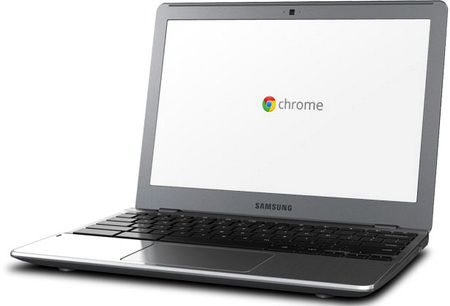
Фото ноутбука Samsung Series 5 550.


Google предлагала $3,1 млн за предоставление информации о потенциальной уязвимости во время конкурса Pwnium. Хакерские атаки были разделены на две категории, каждой из которых соответствовал весомый призовой фонд ($110 и $150 тысяч).

При этом победителя в этом году на Pwnium так и не обнаружили. Представитель Google заявил, что компания оценивает работу одного из участников и может присудить ему частичную победу. Отметим, что даже при таких условиях, взломщик может получить существенный куш. В прошлом году, на CanSecWest Pwnium и Pwnium 2, проводимого во время Hack In The Box в Куала-Лумпур, хакер по имени «Pinkie Pie» сумел взломать Chrome OS, получив $60 тысяч на каждом мероприятии.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru