


КНР открещивается от обвинений во взломе американских компаний

Китайцы резко отреагировали на обвинения Mandiant

Китайские власти резко выступили против обвинений американской компании Mandiant Corp, согласно которым китайская военная организация похитила существенные объемы данных у западных корпораций. Напомним, что эксперты по безопасности также назвали США «целью номер один» для китайских государственных хакеров.


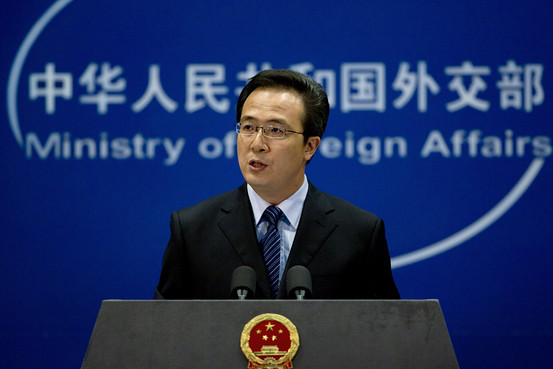
Проводя пресс-конференцию, представитель Китайского Министерства Иностранных Дел Хонг Леи полностью отрицал любые обвинения Mandiant Corp, которая заявила в недавнем отчете, что группа, связанная с Народно-освободительной армией, похитила данные у 100 американских компаний за прошедшие 7 лет.

«Кибератаки полностью анонимны. Очень сложно отследить источник атаки, поэтому я не могу понять, как американский отчет можно считать достоверным», – говорит господин Хонг.

В то же время, пресс-секретарь министерства сказал, что Китай сам часто оказывается жертвой сетевых взломщиков. Он также добавил, что большая часть этих атак исходит напрямую из США. По его словам, на Китай насылали вирусы, а китайские персональные компьютеры оказывались под контролем представителей иностранных держав.

Хонг Леи.

Когда его спросили, считает ли что правительство США ответственно за атаки, господин Хонг сказал, что он может лишь подтвердить, что нападения совершались с территории США. Он добавил, что не понимает, как представители США могли прийти к выводу, что государство КНР было причастно к сетевым нападениям.

Напомним, что представители Mandiant Corp. написали в 74-страничном отчете, что группа взломщиков, связанная с People's Liberation Army с 2006 года украла данные у 141 компании (115 из которых были расположены в США). Mandiant не указала точные названия пострадавших компаний, однако добавила, что китайцы напали на огромное количество технологических, информационных и энергетических компаний.

Тем не менее, Китайское Министерство Обороны полностью отрицает свое участие в атаках: «Китайские военные никогда не поддерживали хакерскую деятельность, поэтому заявлять, что к нападениям причастны китайские военные непрофессионально».

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru