


Хакеры сорвали работу Amazon.com

Группа Nazi Gods взломала сетевой магазин Amazon

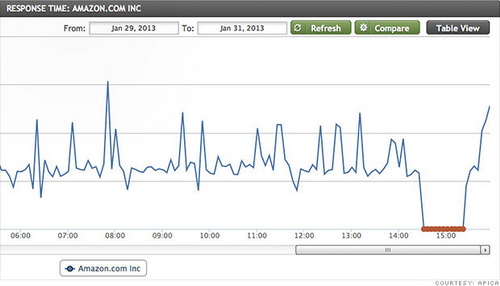
Популярный сетевой магазин Amazon неожиданно столкнулся с серьезными техническими трудностями, полностью выйдя из строя. Главную страницу невозможно было открыть на протяжении короткого периода времени на территории США. Вместо магазина на странице появлялись сообщения об ошибке: «Http/1.1 Service Unavailable».


Подобные падения сайтов возникают достаточно часто, однако падение сайта Amazon длилось гораздо дольше, чем обычно. Самое интересное заключается в том, что даже после возобновления работы страниц с некоторыми продуктами и облачного сервиса Amazon S3, титульная страница Amazon все еще не была доступна. Как отмечает CNN Money, даже несколько минут простоя такого крупного сайта как Amazon может стоить компании миллионы долларов. Подобные трудности вызывали вопросы у многих пользователей и у некоторых специалистов по безопасности.

По данным Apica, Amazon.com была недоступна около 50 минут.

Как оказалось, эти опасения были отнюдь не напрасными. Хакерская группа Nazi Gods взяла на себя ответственность за срыв работы сайта. Взломщики опубликовали в социальной сети Twitter подробное описание того, как им удалось провернуть это дело. Тем не менее, большинство специалистов пока не готовы признать версию Nazi Gods и ждут официального сообщения от Amazon.

Представители компании пока хранят молчание. В любом случае Amazon уже удалось полностью восстановить работу. У фирмы было несколько проблем с сетевыми сервисами в последнее время. Особенно заметным оказалось прекращение работы серверов, помешавшее работе Netflix и ряда некоторых других популярных сайтов. Эта неполадка возникла как раз под Рождество, что и вызвало столь негативную реакцию пользователей.

Подпишитесь на новости

Ростелеком усиливает защиту дата-центров во взаимодействии с ВС РФ

«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.

О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно. 

Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.

Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.

На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.

RSS: Новости на портале Anti-Malware.ru