


Скандал с директором ЦРУ открыл американцам глаза

Граждане США не уверены в защите своих личных данных

Американская публика до сих пор не может оправиться от скандала, в который был вовлечен директор ЦРУ Дэвид Петрэус. Его уличили во внебрачной связи с автором своей биографии Паулой Броадвелл, после чего ему пришлось уйти в отставку. Однако граждан США удивило даже не то, что у начальника Центрального разведывательного управления может изменить жене, а то, что в рамках расследования инцидента ФБР получило беспрецедентный доступ к личному почтовому ящику высокопоставленного чиновника в Gmail без его разрешения.


На существующие проблему обратили внимание многие активисты и журналисты. Эксперты считают, что правоохранительные органы позволяют себе подобные вольности потому, что основной закон, регулирующий защиту личных цифровых данных Electronic Communications Privacy Act (ECPA) был принят в 1986 году. В то время создатель Facebook еще в коляске лежал, а Интернет находился в зачаточном состоянии.

Тогда никто не предполагал, что люди будут хранить практически всю свою жизнь в сети в виде электронных писем, мгновенных сообщений, Facebook-записей, фотографий, медицинских карт, налоговых отчетов. Правозащитники в США неоднократно высказывали мнение, что законодательство совершенно не адаптировано к современным реалиям и не принимает во внимание то, как люди сегодня используют Интернет.

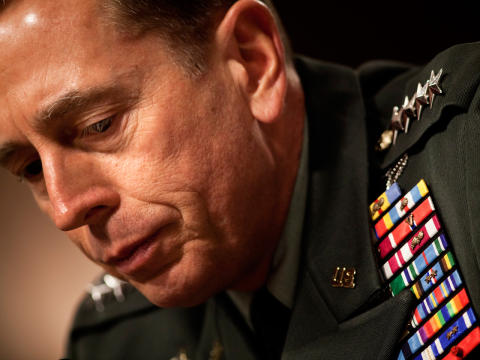
Фотография Дэвида Петреуса.

До сих пор все попытки реформировать эти законы полностью провалились.

«Государство может узнать о нас практически любую информацию», – говорит Крис Калабрезе – советник по юридическим вопросам Американского союза защиты гражданских свобод.

«Люди полагаются на пароль, как на основную защиту электронной почты. Они ничего вообще не понимают», – говорит Энн Бартоу – профессор в Юридического колледжа Pace в Уайт-Плейнс (Нью-Йорк). «Без существенных изменений в законодательстве, людям придется смириться с тем, что их почту может читать без разрешения».

Просьбы от ФБР и других правоохранительных организаций регулярно направляются в такие крупные компании, как Google. Именно таким путем, государство и проникло в почтовый ящик директора ЦРУ. После атак 11 сентября 2001 года полицейские говорят, что подобные запросы не являются чем-то удивительным, а наоборот крайне важны для предотвращения преступлений и террористических актов.

«Раньше, если государство хотело узнать, что творится у вас в спальне, ему нужно было получить ордер. Тогда вы, по крайней мере, понимали, что происходит», – сетует Джим Демпси – вице-президент, отвечающий за государственную политику, в Центре развития демократии и технологии в Вашингтоне.

Защитники гражданских прав уверяют, что скандал с Дэвидом Петрэусом должен послужить тревожным звоночком для граждан. IT-компаниям также стоит задуматься над тем, как они работают с пользовательскими данными и наладить более плотный диалог с государством.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru