


Скандал с директором ЦРУ открыл американцам глаза

Граждане США не уверены в защите своих личных данных

Американская публика до сих пор не может оправиться от скандала, в который был вовлечен директор ЦРУ Дэвид Петрэус. Его уличили во внебрачной связи с автором своей биографии Паулой Броадвелл, после чего ему пришлось уйти в отставку. Однако граждан США удивило даже не то, что у начальника Центрального разведывательного управления может изменить жене, а то, что в рамках расследования инцидента ФБР получило беспрецедентный доступ к личному почтовому ящику высокопоставленного чиновника в Gmail без его разрешения.


На существующие проблему обратили внимание многие активисты и журналисты. Эксперты считают, что правоохранительные органы позволяют себе подобные вольности потому, что основной закон, регулирующий защиту личных цифровых данных Electronic Communications Privacy Act (ECPA) был принят в 1986 году. В то время создатель Facebook еще в коляске лежал, а Интернет находился в зачаточном состоянии.

Тогда никто не предполагал, что люди будут хранить практически всю свою жизнь в сети в виде электронных писем, мгновенных сообщений, Facebook-записей, фотографий, медицинских карт, налоговых отчетов. Правозащитники в США неоднократно высказывали мнение, что законодательство совершенно не адаптировано к современным реалиям и не принимает во внимание то, как люди сегодня используют Интернет.

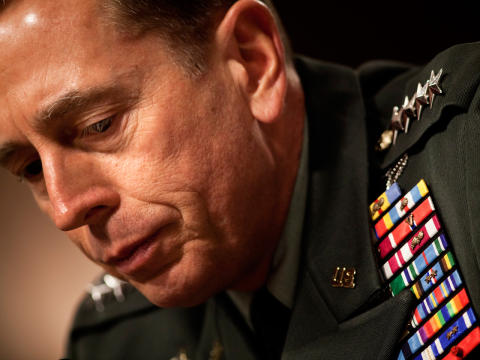
Фотография Дэвида Петреуса.

До сих пор все попытки реформировать эти законы полностью провалились.

«Государство может узнать о нас практически любую информацию», – говорит Крис Калабрезе – советник по юридическим вопросам Американского союза защиты гражданских свобод.

«Люди полагаются на пароль, как на основную защиту электронной почты. Они ничего вообще не понимают», – говорит Энн Бартоу – профессор в Юридического колледжа Pace в Уайт-Плейнс (Нью-Йорк). «Без существенных изменений в законодательстве, людям придется смириться с тем, что их почту может читать без разрешения».

Просьбы от ФБР и других правоохранительных организаций регулярно направляются в такие крупные компании, как Google. Именно таким путем, государство и проникло в почтовый ящик директора ЦРУ. После атак 11 сентября 2001 года полицейские говорят, что подобные запросы не являются чем-то удивительным, а наоборот крайне важны для предотвращения преступлений и террористических актов.

«Раньше, если государство хотело узнать, что творится у вас в спальне, ему нужно было получить ордер. Тогда вы, по крайней мере, понимали, что происходит», – сетует Джим Демпси – вице-президент, отвечающий за государственную политику, в Центре развития демократии и технологии в Вашингтоне.

Защитники гражданских прав уверяют, что скандал с Дэвидом Петрэусом должен послужить тревожным звоночком для граждан. IT-компаниям также стоит задуматься над тем, как они работают с пользовательскими данными и наладить более плотный диалог с государством.

Подпишитесь на новости

ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru