


Скандал с директором ЦРУ открыл американцам глаза

Граждане США не уверены в защите своих личных данных

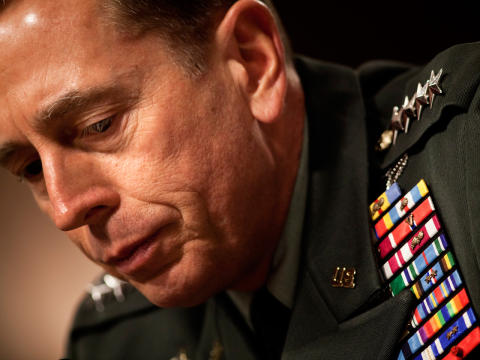
Американская публика до сих пор не может оправиться от скандала, в который был вовлечен директор ЦРУ Дэвид Петрэус. Его уличили во внебрачной связи с автором своей биографии Паулой Броадвелл, после чего ему пришлось уйти в отставку. Однако граждан США удивило даже не то, что у начальника Центрального разведывательного управления может изменить жене, а то, что в рамках расследования инцидента ФБР получило беспрецедентный доступ к личному почтовому ящику высокопоставленного чиновника в Gmail без его разрешения.


На существующие проблему обратили внимание многие активисты и журналисты. Эксперты считают, что правоохранительные органы позволяют себе подобные вольности потому, что основной закон, регулирующий защиту личных цифровых данных Electronic Communications Privacy Act (ECPA) был принят в 1986 году. В то время создатель Facebook еще в коляске лежал, а Интернет находился в зачаточном состоянии.

Тогда никто не предполагал, что люди будут хранить практически всю свою жизнь в сети в виде электронных писем, мгновенных сообщений, Facebook-записей, фотографий, медицинских карт, налоговых отчетов. Правозащитники в США неоднократно высказывали мнение, что законодательство совершенно не адаптировано к современным реалиям и не принимает во внимание то, как люди сегодня используют Интернет.

Фотография Дэвида Петреуса.

До сих пор все попытки реформировать эти законы полностью провалились.

«Государство может узнать о нас практически любую информацию», – говорит Крис Калабрезе – советник по юридическим вопросам Американского союза защиты гражданских свобод.

«Люди полагаются на пароль, как на основную защиту электронной почты. Они ничего вообще не понимают», – говорит Энн Бартоу – профессор в Юридического колледжа Pace в Уайт-Плейнс (Нью-Йорк). «Без существенных изменений в законодательстве, людям придется смириться с тем, что их почту может читать без разрешения».

Просьбы от ФБР и других правоохранительных организаций регулярно направляются в такие крупные компании, как Google. Именно таким путем, государство и проникло в почтовый ящик директора ЦРУ. После атак 11 сентября 2001 года полицейские говорят, что подобные запросы не являются чем-то удивительным, а наоборот крайне важны для предотвращения преступлений и террористических актов.

«Раньше, если государство хотело узнать, что творится у вас в спальне, ему нужно было получить ордер. Тогда вы, по крайней мере, понимали, что происходит», – сетует Джим Демпси – вице-президент, отвечающий за государственную политику, в Центре развития демократии и технологии в Вашингтоне.

Защитники гражданских прав уверяют, что скандал с Дэвидом Петрэусом должен послужить тревожным звоночком для граждан. IT-компаниям также стоит задуматься над тем, как они работают с пользовательскими данными и наладить более плотный диалог с государством.

Подпишитесь на новости

Атаковать ИИ и заглянуть под капот SOC: что покажут на PSD 2026

Positive Technologies проведет Positive Security Day 2026 в Москве 15-16 октября. В программе общеают новые продукты, движение к автономному SOC и практические проверки ИИ-технологий. Участникам предложат не только послушать инженеров, но и самим попробовать технологии в деле.

Как следует из анонса конференции, главная тема — изменение кибербезопасности под влиянием ИИ.

Атакующие автоматизируют отдельные этапы операций, а компании передают нейросетям рабочие задачи. Вместе с удобством в корпоративный контур приезжают новые риски, их и собираются разбирать.

В технологической программе заявлены изменения в MaxPatrol O2 и движение к автономному SOC, а также Security Lakehouse — подход к работе с большими объемами данных ИБ и их подготовке для обучения моделей.

Компания также представит новый подход к защите устройств в MaxPatrol Endpoint Security и развитие PT X — модели комплексной защиты с ответственностью за результат. Какие именно возможности появятся в продуктах, в анонсе подробно не раскрывается.

Практическая часть включает hands-on-зоны и соревнования. Участники смогут атаковать ИИ-технологии, расследовать инциденты, тестировать продукты и разбирать их устройство вместе с инженерами. Отдельное пространство отведут ML- и ИИ-разработкам: от внедренных решений до экспериментов, которые еще проходят проверку.

В деловой программе заказчики, партнеры и руководство Positive Technologies обсудят влияние ИИ на бизнес-риски и экономику защиты. Вопрос вполне приземленный: как автоматизировать безопасность, чтобы потом не пришлось автоматизировать объяснения после инцидента.

PSD 2026 пройдет 15 и 16 октября с 10:00 в комплексе «Мечта» в Парке Горького. Участвовать можно очно или онлайн. Программа и регистрация доступны на сайте конференции.

RSS: Новости на портале Anti-Malware.ru