


Взломщик из Нидерландов вымагал у разработчиков деньги

Хакера могут приговорить к 7 годам тюрьмы за взлом игры

24-летнему гражданину Нидерландов Анилу Кхеде угрожает 7-летнее заключение. Если федеральные присяжные признают его виновным во взломе и вымагательстве, которые он проводил в бесплатной текстовой многопользовательской игре Outwar.


Как сообщает Seacoast Online, Кхеда и несколько других обвиняемых неоднократно взламывали сервера Outwar, из-за чего игра простаивала на протяжении двух недель за период в девять месяцев. Из-за этого, по словам разработчиков, компания Rampid Interactive потеряла почти $100 тысяч доходов, а также не смогла получить выплаты, осуществить платежи за хостинг. Вообще, по мнению экспертов, эти атаки крайне негативно отразились на всем будущем бизнеса фирмы. Хакеры также блокировали некоторые учетные записи и присваивали себе внутри-игровые очки.

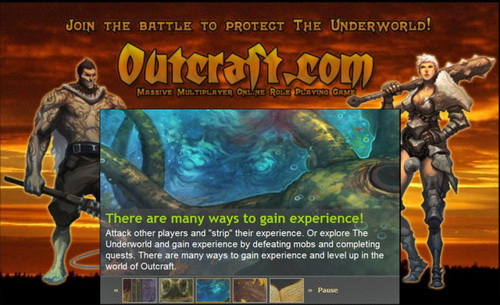
Список обвинений Кхеде и его соратников не ограничивается банальными махинациями. По словам юристов, хакер с товарищами украли исходный код Outwar и использовали его для создания конкурирующего игрового продукта под названием Outcraft. Представленный клон сумел набрать пользовательскую базу в размере 10 тысяч человек, что в 75 раз меньше, чем существующая абонентская база Outwar. Тем не менее, на своем побочном проекте хакеры смогли зарабатывать до 10 тысяч долларов в месяц.

Страница игры Outcraft.

В официальном обвинении фигурируют электронные письма, которыми Кхеда обменивался с разработчиками Outwar в 2007-2008 годах. В этих сообщениях, адресованных Rampid Interactive, Кхеда угрожал взломать сервера игры вновь, если компания не восстановит его заблокированную учетную запись или не выплатит ему дополнительно $1500. Отметим, что именно из-за этих угроз деятельностью хакера заинтересовались агенты ФБР.

Один из соучастников преступления и соратник Кхеды фигурирует в сообщениях под никами Pimpster и xPimpster1337. По словам обвинения, этот человек еще не совершеннолетний и проживает в Великобритании. Его деятельность не рассматривалась во время проведения следствия.

Исходя из сложившейся ситуации Кхеда могут приговорить к пяти годам в тюрьме по обвинениями во взломе и еще на два года по обвинениям в вымогательстве. Когда над хакером будет проводиться суд в официальных источниках не сообщается.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru