


Американцы готовятся в войне в киберпространстве

Министр обороны США назвал Интернет – полем боя будущего

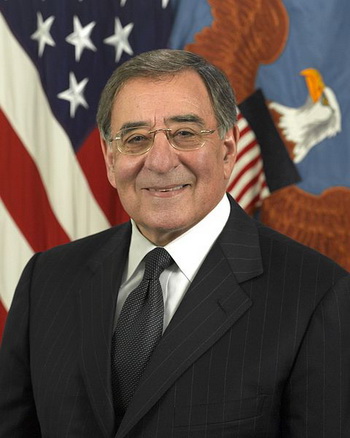
Спустя всего неделю после того, как в США зазвучали жаркие речи о том, что интернет-безопасность страны находится под угрозой, министр обороны США Леон Панетта заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.


«Мы столкнулись с совершенно новой угрозой военных действий в киберпространстве. Нам следует обратить особое внимание на эту проблему. Перед нами простирается поле боя, где будут проходить крупнейшие сражения будущего», – заявил министр в интервью группе бизнесменов в Норфолке.

Леон Панетта

Панетта был достаточно осторожен в своих высказываниях и не стал называть какие-то конкретные страны, однако он заявил в беседе со специалистами, что «на страну постоянно атакуют в кибер-пространстве, в частности финансовые организации и банки». Высокопоставленный чиновник добавил, что многие военные структуры, а также генералы из Вашингтона каждый день сталкиваются с тысячами разнообразных сетевых атак.

Старший преподаватель Северо-Восточного университета США Уильям Робертсон в интервью подтвердил слова министра: «Не думаю, что это преувеличение. Такие нападения, о которых говорил министр, проводились уже достаточно долгое время. В последнее время попытки взлома значительно участились».

Робертсон также сказал, что определение источников атак представляет большую проблему, из-за самой природы Интернета и наличия технических средств, которые могут скрыть местоположение пользователя. По его словам сегодня не существует надежного механизма, который бы позволил точно установить, где находится хакер.

До того как стать министром обороны США, Леон Панетта с 2009 по 2011 год занимал пост директора Центрального Разведовательного Управления США, а также занимался планированием государственного бюджета. Безусловно, этот опыт должен помочь эксперту в создании надежного защитной и атакующей системы, которая позволит отражать атаки многочисленных недоброжелателей.

заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.

" />

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru