

Создатель сайтов Jailbreakme вернулся в университет

Взломщик iOS больше не работает в Apple

Буквально вчера Николас Аллегра, также известный как взломщик iPhone, скрывавшийся под ником Comex, сообщил в Twitter, что с прошлой недели, спустя почти год трудоустройства, он более не работает на Apple.

Аллегра планирует сосредоточить свое внимание на обучении в университете Брауна. По его словам, возобновлять деятельность по взлому iOS у него нет никакого желания. Контракт с Apple не был продолжен потому, что он забыл ответить на предложение от компании.

Аллегра известен своей работой над сайтами Jailbreakme 2 и Jailbreakme 3, которые позволяли легко взламывать iOS-устройство и устанавливать на него различное не совсем легальное программное обеспечение. Apple наняла молодого специалиста в качестве удаленно работающего интерна. Эксперты полагают, что компания поступила таким образом попросту для того, чтобы отвлечь хакера от продолжения работы над взломом. Возможно, компания также пыталась усилить защиту iOS, рассчитывая на весомый вклад от Николоса.

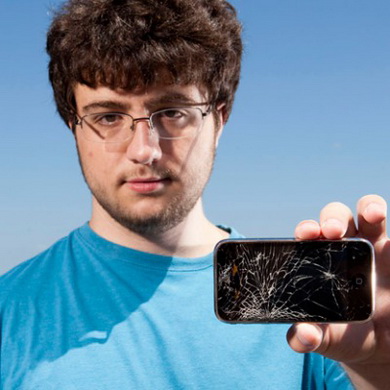
Фото Николаса Аллегры с телефоном iPhone.


Разумеется, у недавно уволенного уже поинтересовались, не собирается ли он продолжить работу над эксклюзивным джейлбрейком iOS 6. Однако Аллегра отметил, что его контракт запрещал ведение подобной деятельности в течении некоторого времени после прекращения сотрудничества с фирмой из Купертино.

В интервью Forbes Аллегра повторил, что продление его контракта должны были рассматриваться Apple, однако отсутствие ответа со стороны хакера привело к тому, что предложение в итоге отозвали.

«Я не был особенно доволен таким исходом, но как-то решить этот вопрос мне все равно не удалось. Так уж получилось», – говорит Николас. Он добавил, что его уход не был вызван просто пропущенным email, но в детали не вдавался. Эксперт не считает такой финал плохим и говорит, что ему очень понравилось работать в знаменитой компании.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru
