


Хакер продемонстрировал удаленный взлом кардиостимулятора, который контролировал ритм биения сердца

Хакер продемонстрировал удаленный взлом кардиостимулятора

Современные медицинские компьютерные устройства, включая такие важные и тонкие вещи, как кардиостимуляторы, подвержены компьютерному взлому. Дистанционно управлять такой техникой можно удаленно с расстояния 9 метров.


Наглядная демонстрация подобного взлома была осуществлена на конференции специалистов по компьютерной безопасности в Мельбурне. Барнаби Джек из компании IO Activ показал, как можно удаленно осуществить взлом кардиостимулятора, который контролировал ритм биения сердца.

Чтобы осуществить взлом медоборудования хакеру понадобился ноутбук, самое устройство и его серийные номера. Перед удивленной публикой эксперт показал, как он обновил прошивку устройства и получил полное управление ритмоводителем сердца. Умелец осуществлял все операции на отдельном устройстве, не подключенном к сердечно-сосудистой системе человека.

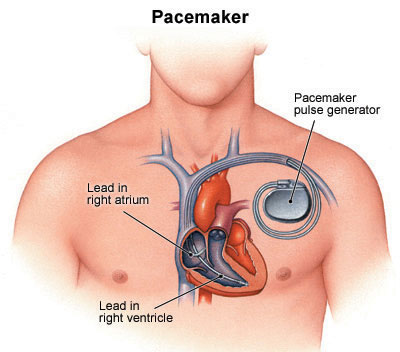
Схема расположения кардиостимулятора.


Барнаби смог не просто удаленно выключить кардиостимулятор, но даже сумел вызвать разряд в 850 вольт, который, безусловно, убил бы человека с таким устройством в груди. Специалист захотел продемонстрировать посетителям мероприятия уязвимость подобных устройств. Эксперт считает, что не представляет особенной сложности установить полное управление кардиостимуляторами, что представляет непосредственную угрозу для человеческой жизни.

«Худший возможный сценарий, заключается в том, что на 100% подобных устройств можно будет загрузить скомпрометированную прошивку, которая распространится по всем подобным устройствам через интернет», – говорит Джек.

Самое интересное, что разработчик занимался разработкой графической административной программы Electric Feel, которая могла бы просканировать все медицинские устройства в радиусе действия ноутбука, прочитать, записанную на них информацию, и даже включить функцию электрошока. К счастью, приложение не было закончено, но такая возможность все еще существует.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru