


Хакер продемонстрировал удаленный взлом кардиостимулятора, который контролировал ритм биения сердца

Хакер продемонстрировал удаленный взлом кардиостимулятора

Современные медицинские компьютерные устройства, включая такие важные и тонкие вещи, как кардиостимуляторы, подвержены компьютерному взлому. Дистанционно управлять такой техникой можно удаленно с расстояния 9 метров.


Наглядная демонстрация подобного взлома была осуществлена на конференции специалистов по компьютерной безопасности в Мельбурне. Барнаби Джек из компании IO Activ показал, как можно удаленно осуществить взлом кардиостимулятора, который контролировал ритм биения сердца.

Чтобы осуществить взлом медоборудования хакеру понадобился ноутбук, самое устройство и его серийные номера. Перед удивленной публикой эксперт показал, как он обновил прошивку устройства и получил полное управление ритмоводителем сердца. Умелец осуществлял все операции на отдельном устройстве, не подключенном к сердечно-сосудистой системе человека.

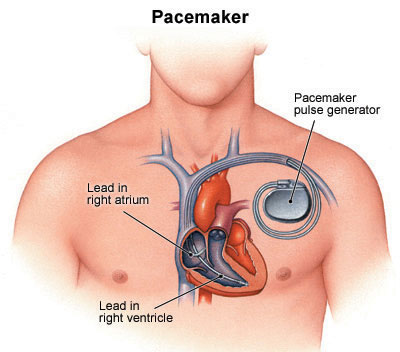
Схема расположения кардиостимулятора.


Барнаби смог не просто удаленно выключить кардиостимулятор, но даже сумел вызвать разряд в 850 вольт, который, безусловно, убил бы человека с таким устройством в груди. Специалист захотел продемонстрировать посетителям мероприятия уязвимость подобных устройств. Эксперт считает, что не представляет особенной сложности установить полное управление кардиостимуляторами, что представляет непосредственную угрозу для человеческой жизни.

«Худший возможный сценарий, заключается в том, что на 100% подобных устройств можно будет загрузить скомпрометированную прошивку, которая распространится по всем подобным устройствам через интернет», – говорит Джек.

Самое интересное, что разработчик занимался разработкой графической административной программы Electric Feel, которая могла бы просканировать все медицинские устройства в радиусе действия ноутбука, прочитать, записанную на них информацию, и даже включить функцию электрошока. К счастью, приложение не было закончено, но такая возможность все еще существует.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru