

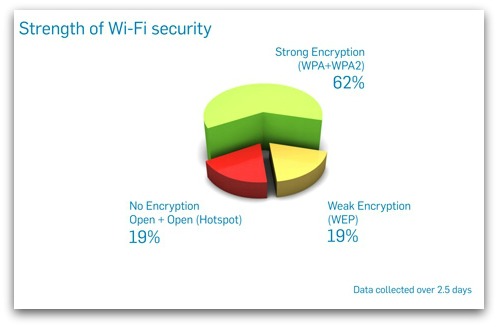

8% Wi-Fi сетей Лондона не используют технологии шифрования

8% Wi-Fi сетей Лондона не используют технологии шифрования

 Исследования, проведённые компанией Sophos, показывают, что 8% из более чем 100000 точек доступа Wi-Fi, зарегистрированных в центре Лондона, не используют технологии шифрования, а 19% используют технологию шифрования WEP. По словам исследователей, тот факт, что во многих Wi-Fi сетях Лондона используется довольно устаревшая технология шифрования WEP, может быть обусловлен тем, что достаточно большое число интернет-пользователей использует устаревшие Wi-Fi роутеры, которые не поддерживают более современные технологии шифрования.

Большинство специалистов отмечают, что корень данной проблемы кроется в том, что большинство интернет-пользователей используют имеющееся у них оборудование по принципу «работает и ладно», зачастую заменяя его только в случае, когда существующее оборудование уже не подлежит ремонту.

Еще в 2001 году исследователи доказали ненадежность WEP шифрования. На сегодняшний день существует автоматизированные инструменты вроде aircrack-ng, позволяющие взломать WEP шифрование всего за несколько секунд. Ответом на появление подобного рода инструментов стало создание более защищенного типа шифрования WPA. Однако, практика показывает, что, несмотря на свою ненадежность, WEP шифрование все еще используется довольно часто.


В любом случае, при использовании незащищенных Wi-Fi сетей для обеспечения максимальной безопасности данных, большинство специалистов советует использовать VPN или SSL соединения.  

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru