

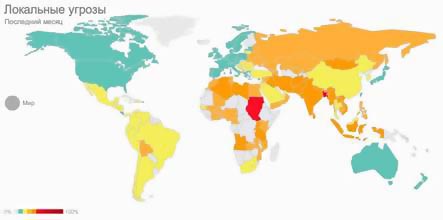

Статистика и география информационных угроз на портале Securelist

Статистика и география информационных угроз на портале Securelist

...

 «Лаборатория Касперского» объявляет о создании на портале securelist раздела, который позволяет в режиме реального времени получать актуальную статистику об информационных угрозах в различных регионах мира.

Для сбора статистических данных используется распределённая «облачная» система мониторинга и быстрого реагирования на компьютерные угрозы Kaspersky Security Network (KSN), объединяющая пользователей продуктов «Лаборатории Касперского» по всему миру. Около 50 млн компьютеров, входящих в состав KSN, сообщают «облаку» обо всех попытках заражения и случаях подозрительного поведения программ. После обработки полученной информации она становится доступной другим компьютерам, имеющим соединение с «облаком». Одновременно происходит процесс обобщения и анализа данных, результаты которого теперь в режиме онлайн представлены на порталеsecurelist.


Статистические данные предоставляются по четырём типам угроз: локальные угрозы, то есть обнаруженные на компьютере при сканировании файлов; веб-угрозы, которые детектируется при загрузке веб-страниц; сетевые атаки и уязвимости. По каждой из категорий пользователь может выбрать один из трёх типов представления информации. Самый наглядный из них – цветная интерактивная карта мира, отображающая количество заражений – от безопасного зеленого до темно-красного, говорящего о серьёзной эпидемии. Наведя курсор мыши на любую из стран, можно увидеть общий уровень заражения. По клику на страну выводится подробная статистика для выбранной пользователем угрозы, а также ТОП-10 угроз за выбранный промежуток времени. Период показа также может варьироваться – от суток до месяца, с промежуточным шагом в неделю. Таким образом, можно увидеть и кратковременные ключевые атаки, и общий уровень безопасности киберпространства страны за более продолжительный промежуток времени.

Второй вариант представления – круговые диаграммы, на которых отображен общий уровень заражения по регионам и странам. По клику на необходимую страну происходит ее отображение на карте. Кроме того, данные могут быть представлены в виде списка стран, подвергшихся наибольшему количеству атак со стороны киберпреступников.

«Обнаружение угроз и борьба с ними невозможна без мощного статистического инструмента, основанного на данных от миллионов пользователей по всему миру. Наша облачная система безопасности Kaspersky Security Network позволяет не только оперативно блокировать угрозы, но и выявлять любые локальные и глобальные инциденты в режиме реального времени, – говорит главный антивирусный эксперт «Лаборатории Касперского» Александр Гостев. – Ранее эти данные были доступны только нашим экспертам, но теперь мы рады представить их всем тем, для кого они могут представлять интерес: нашим клиентам, средствам массовой информации и коллегам по индустрии информационной безопасности».

Для отображения статистики необходим браузер с поддержкой технологии Adobe Flash. Подробная статистическая информация доступна на сайте www.securelist.com/ru/statistics.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru