


Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Вредоносные QR-коды «продвигают» вредоносное ПО для Android

Согласно Википедии QR-код (Quick Response) — это матричный код (двухмерный штрихкод), изначально разработанный для применения в автомобильной промышленности. Сегодня QR-коды становятся все более популярными и широко используются в рекламных баннерах, журналах, транспорте и бейджах для обеспечения быстрого и простого доступа к определенной информации. У QR-кода довольно большая емкость по сравнению с обычным штрихкодом: в нем может помещаться 7089 цифровых или 4296 буквенно-цифровых символов. И этого более чем достаточно, чтобы сохранить текст или URL.


А как насчет вредоносных QR-кодов? Да, вы можете с помощью вашего смартфона сосканировать QR-код, а он перенаправит вас на URL с вредоносным файлом (APK или JAR). Такие QR-коды существуют и пользуются все большим спросом.

Сегодня люди, которые пользуются смартфонами, часто ищут программное обеспечение для своих устройств с помощью обычного компьютера. Если пользователь находит что-то интересное, то для того, чтобы загрузить это в смартфон, он должен вручную ввести URL в браузер своего телефона. Это не очень удобно, поэтому такие веб-сайты имеют QR-коды, которые легко сканируются, пишет securelist. 

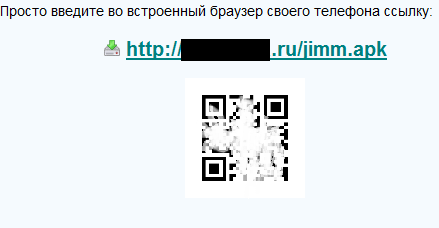
Известно, что сегодня многие вредоносные программы для мобильных устройств (особенно SMS-троянцы) распространяются через сайты, на которых все ПО — вредоносное. А киберпреступники стали использовать вредоносные QR-коды — так сказать, для удобства пользователей. Вот пример такого веб-сайта:

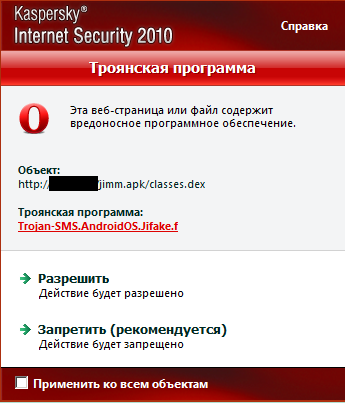
Любопытно, что зашифрованный URL работает, но в нем нет файла ‘jimm.apk’, который требуется для этой ссылки. Но если пользователь просканирует QR-код, он будет перенаправлен на другой URL, где есть файл ‘jimm.apk’. Этот файл детектируется как Trojan-SMS.AndroidOS.Jifake.f:

Сама вредоносная программа — это приложение Trojanized Jimm (для мобильных клиентов ICQ), которое отправляет несколько SMS-сообщений на короткий номер 2476 (стоимостью $6 каждое). После установки программы в меню телефона появляется иконка ‘JimmRussia’.

При этом на других веб-сайтах также есть вредоносные QR-коды, содержащие ссылки на различные J2ME SMS-троянцы. Использование QR-кодов для распространения вредоносного ПО было предсказуемым. И пока эта технология популярна, киберпреступники будут продолжать ее применять. Эти два примера - лишь первые ласточки, и в ближайшем будущем мы, скорее всего, увидим новые вредоносные программы для мобильных устройств, распространяемые через QR-коды.

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru