


Железнодорожники допустили крупную утечку электронных билетов

Железнодорожники допустили крупную утечку электронных билетов

...

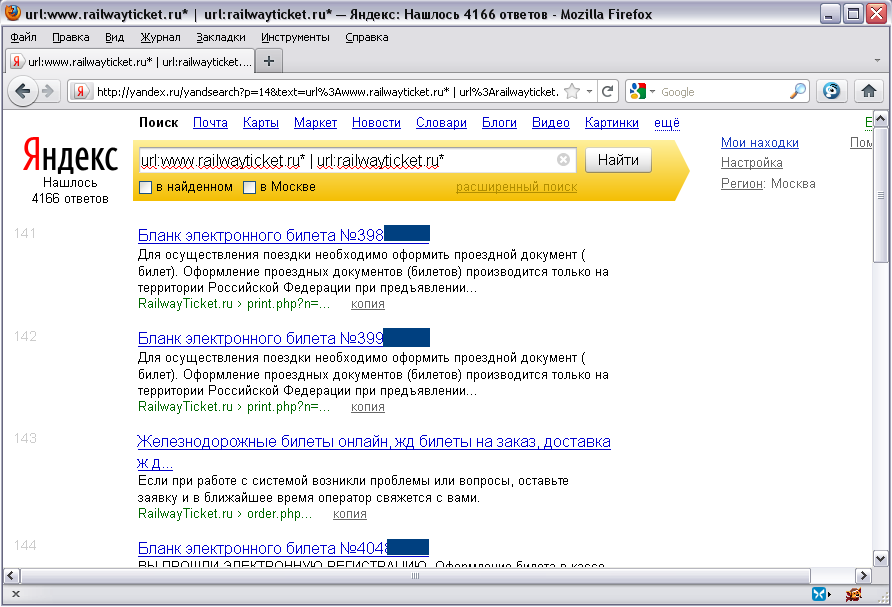
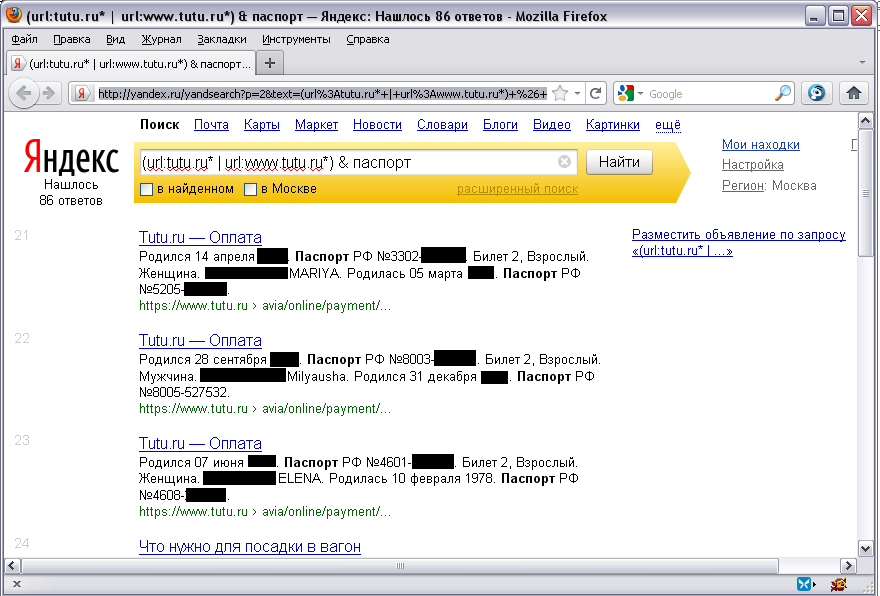
Продолжает поступать новая информация об утечках приватных данных граждан РФ в Интернет через поисковую систему Яндекс. Так, во вторник стало известно, что были проиндексированы сотни электронных железнодорожных билетов, которые были проданы через интернет-магазины railwayticket.ru и tutu.ru. В числе другой информации, содержащейся в билетах, стали доступны также паспортные данные покупателей, что открывает широкие возможности для организации мошеннических схем.

В настоящее время по прямым ссылкам в результатах поиска Яндекса, отображающих проиндексированные электронные билеты, информация не выдаётся. В частности, по ссылкам из результатов, касающихся портала railwayticket.ru, выдаётся сообщение о том, что страница не найдена, а при попытке открыть ссылки из результатов, соответствующих порталу tutu.ru, происходит перенаправление на раздел портала для породажи авиа-билетов.

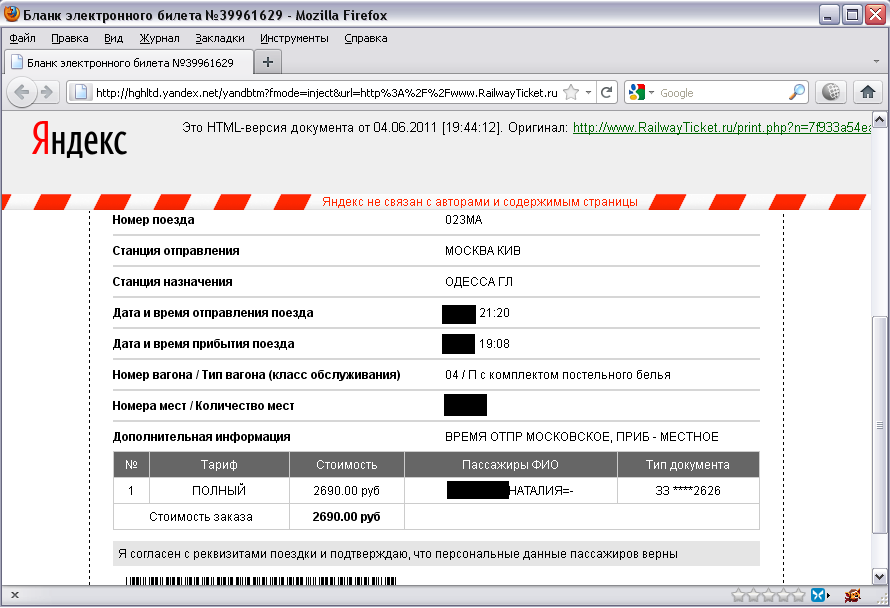
Тем не менее, содержимое электронных билетов с портала railwayticket.ru можно просмотреть из кэша поисковой системы Яндекс, нажав ссылку "копия" под каждым из найденных результатов. А в результатах, соответствующих порталу tutu.ru, в явном виде указаны ФИО пользователей, дата рождения и паспортные данные.

Данная утечка приватных данных пользователей является третьим типом различных персональных данных, которые утекли в Сеть за последнюю неделю. В последнем случае речь идёт, по меньшей мере, о сотнях электронных билетов, которые стали доступны, кроме их владельцев, любым желающим.


railwayticket.ru и tutu.ru. В числе другой информации, содержащейся в билетах, стали доступны также паспортные данные покупателей, что открывает широкие возможности для организации мошеннических схем.

" />

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru