


Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

«Лаборатория Касперского» подвела итоги спам-активности в марте 2011 года, согласно которым, количество нежелательной корреспонденции продолжает расти. По сравнению с предыдущим месяцем доля почтового мусора увеличилась на 0,9% и составила в среднем 79,6%.


Громким событием месяца стало закрытие 16 марта в результате совместной операции компании Microsoft и американских правоохранительных органов крупного ботнета Rustock. На его долю приходилось до 30-40% мирового спама. В связи с этим, эксперты «Лаборатории Касперского» отметили в период с 17 по 21 марта снижение объема почтового мусора примерно на 15%. Однако уже через неделю после закрытия ботнета объем спам-трафика снова начал расти. «Очевидно, опыт конца 2010 года, когда были отключены командные центры ботнетов Bredolab и Pushdo/Cutwail, не прошел для спамеров бесследно, – комментирует Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского». – Скорее всего, злоумышленники успели быстро сориентироваться и перераспределить свои мощности».

В марте лидирующее положение среди стран-распространителей спама сохранила за собой Индия (11,42%). Изменения произошли на второй и третьей строчках рейтинга, где Россия поменялась местами с Бразилией, которая поднялась на одну ступень вверх. В итоге доля спама, разосланного с территории этой латиноамериканской страны, достигла 6,6% (+2%). Количество нежелательной корреспонденции из России в общем почтовом трафике не изменилось и составило 4,8%. Замыкают пятерку лидеров Индонезия (4,3%) и Италия (4%).

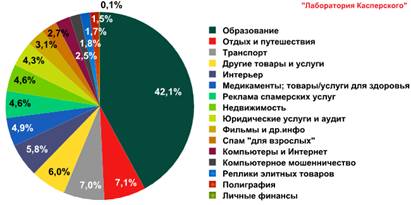
В минувшем месяце в Рунете возросла доля русскоязычного спама, который большей частью представлен рассылками, рекламирующими товары и услуги компаний малого и среднего бизнеса. Значительно увеличилось количество предложений образовательных услуг (+6,7%). Одновременно снижалась доля рекламных рассылок медицинских препаратов (-7,1%), которые переместились со второй позиции на пятую. Их место заняли предложения по организации отдыха и путешествий (+2,7%), что объясняется приближением майских праздников.


Распределение спама по тематическим категориям в марте 2011 года

Спамеры не оставили без внимания и важнейшие мировые и общественно-политические события. Так, в марте стали приходить мошеннические спам-сообщения, предлагавшие отправить деньги на счет якобы Красного Креста и других гуманитарных организаций для пострадавших от землетрясения в Японии. Кроме того, в России «Лаборатория Касперского» зафиксировала несколько рассылок, темой которых стал нашумевший в последнее время проект блогера Алексея Навального «РосПил».

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru