


Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

Спам-активность в марте 2011 года: закрытие ботнета Rustock не помогло остановить рост спама

«Лаборатория Касперского» подвела итоги спам-активности в марте 2011 года, согласно которым, количество нежелательной корреспонденции продолжает расти. По сравнению с предыдущим месяцем доля почтового мусора увеличилась на 0,9% и составила в среднем 79,6%.


Громким событием месяца стало закрытие 16 марта в результате совместной операции компании Microsoft и американских правоохранительных органов крупного ботнета Rustock. На его долю приходилось до 30-40% мирового спама. В связи с этим, эксперты «Лаборатории Касперского» отметили в период с 17 по 21 марта снижение объема почтового мусора примерно на 15%. Однако уже через неделю после закрытия ботнета объем спам-трафика снова начал расти. «Очевидно, опыт конца 2010 года, когда были отключены командные центры ботнетов Bredolab и Pushdo/Cutwail, не прошел для спамеров бесследно, – комментирует Мария Наместникова, ведущий спам-аналитик «Лаборатории Касперского». – Скорее всего, злоумышленники успели быстро сориентироваться и перераспределить свои мощности».

В марте лидирующее положение среди стран-распространителей спама сохранила за собой Индия (11,42%). Изменения произошли на второй и третьей строчках рейтинга, где Россия поменялась местами с Бразилией, которая поднялась на одну ступень вверх. В итоге доля спама, разосланного с территории этой латиноамериканской страны, достигла 6,6% (+2%). Количество нежелательной корреспонденции из России в общем почтовом трафике не изменилось и составило 4,8%. Замыкают пятерку лидеров Индонезия (4,3%) и Италия (4%).

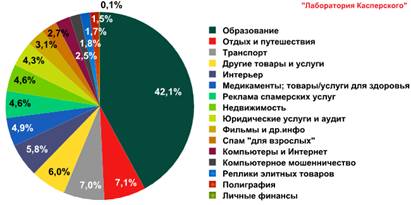
В минувшем месяце в Рунете возросла доля русскоязычного спама, который большей частью представлен рассылками, рекламирующими товары и услуги компаний малого и среднего бизнеса. Значительно увеличилось количество предложений образовательных услуг (+6,7%). Одновременно снижалась доля рекламных рассылок медицинских препаратов (-7,1%), которые переместились со второй позиции на пятую. Их место заняли предложения по организации отдыха и путешествий (+2,7%), что объясняется приближением майских праздников.


Распределение спама по тематическим категориям в марте 2011 года

Спамеры не оставили без внимания и важнейшие мировые и общественно-политические события. Так, в марте стали приходить мошеннические спам-сообщения, предлагавшие отправить деньги на счет якобы Красного Креста и других гуманитарных организаций для пострадавших от землетрясения в Японии. Кроме того, в России «Лаборатория Касперского» зафиксировала несколько рассылок, темой которых стал нашумевший в последнее время проект блогера Алексея Навального «РосПил».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru