



Rustock мертв?

Rustock мертв?

На этой неделе исследователи в области безопасности зафиксировали значительное снижение уровня спама, которое они связывают с отключением бот-сети Rustock – крупнейшего источника нежелательных сообщений.

На протяжении трех лет посредством бот-сети Rustock мошенники хорошо наживались на доверчивых пользователях, рассылая рекламные сообщения о нелегальных лекарственных препаратах, распространяющихся через Интернет. К сети было подключено около 815000 инфицированных компьютеров, которые контролировались 26 серверами, в результате она стала крупнейшей среди себе подобных, а количество всего рассылаемого спама составляло половину от мирового уровня.

Но на днях этот источник внезапно иссяк. Причины, по которым это произошло пока неизвестны.

По мнению независимого журналиста Брайана Кребса, это могла быть акция борцов со спамом, направленная против всех контрольных пунктов ботнета, в результате чего они одновременно перестали работать. Если это окажется правдой, то такая кампания может стать крупнейшей за всю историю Интернет.

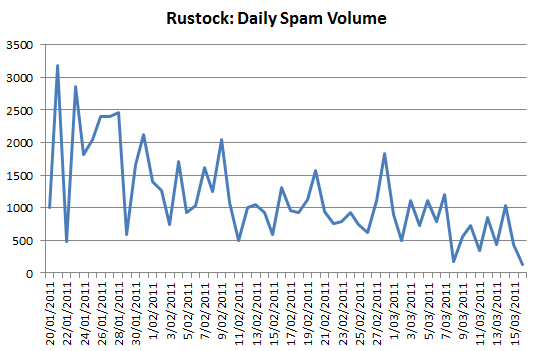
Специалисты в области безопасности компании M86 подтвердили догадку журналиста сообщив, что все серверы Rustock сейчас недоступны (по крайней мере, временно). Это подтверждается резульатами наблюдений, сведенных в диаграмму, демонстрирующей уровень спама на текущий день (см. ниже).

Напомним, что подобное уже имело место быть в период новогодних и рождественских каникул, но в середине января все снова вернулось на круги своя. Возможно, это был временный перерыв, устроенный самими мошенниками. Поэтому, сейчас было бы неразумно писать некролог для Rustock.

Rustock, spam volume


Обновление. Microsoft: Rustock скорей мертв, чем жив

После долгой подготовки и организации мероприятия, отдел по борьбе с киберпреступлениям (DCU) корпорации Microsoft совместно с государственными службами успешно завершили операцию по ликвидации крупнейшей бот-сети .

Специалисты совершили рейд по пяти компаниям, предоставляющих хостинговые услуги в семи городах: Канзас-Сити, Скрантоне, Денвере, Далласе, Чикаго, Сиэтле, Колумбусе. В результате некоторые машины были изъяты для дальнейшего анализа, а также при помощи провайдеров удалось отрезать IP адреса, контролируемые Rustock. Однако, как подчеркнули эксперты, работы по полной ликвидации бот-сети продолжаются и за пределами страны.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru