


Мошенники, работающие по схеме Мамонт, за год украли 1,2 млрд рублей

Мошенники, работающие по схеме Мамонт, за год украли 1,2 млрд рублей

Мошенники, работающие по схеме Мамонт, за год украли 1,2 млрд рублей

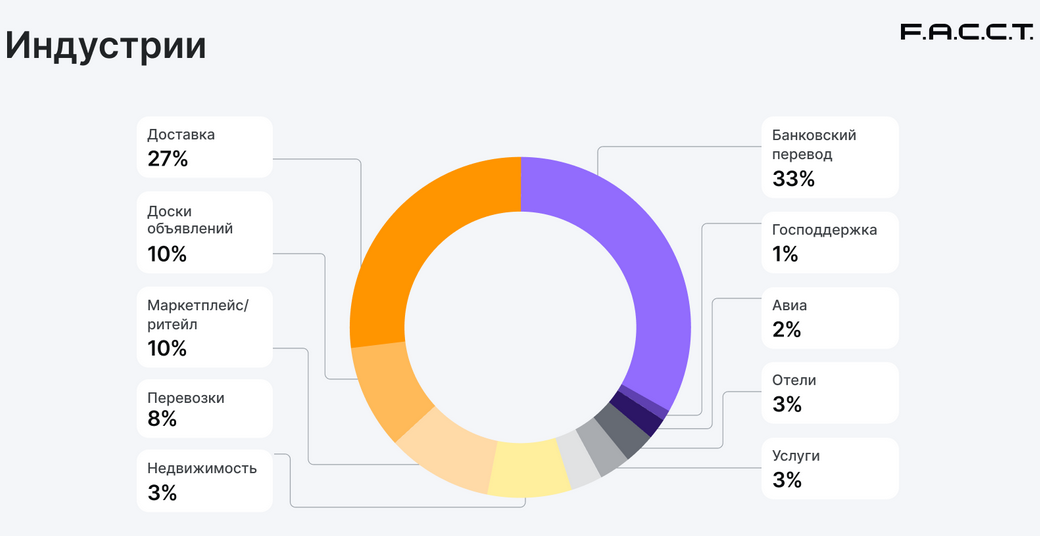
По данным F.A.C.C.T., в настоящее время на территории стран СНГ, в том числе в России, активны 16 групп мошенников, работающих по схеме «Мамонт». В период с июля 2023 года по июнь 2024-го они суммарно украли у граждан более 1,2 млрд рублей.

Всего за четыре года мониторинга эксперты выявили 1566 группировок, практикующих «Мамонт». Совокупный ущерб от действий злоумышленников превысил 8,6 млрд руб. (в переводе на российскую валюту).

Согласно наблюдениям, такие ОПГ долго не живут, но сама схема постоянно развивается. Участники расширяют географию своих гастролей, придумывают новые сценарии и пути обхода средств противодействия.

Так, за последний год заметно расширился список брендов, используемых для создания фишинговых страниц, ориентированных на жителей России, Армении, Азербайджана, Киргизии, Узбекистана и Казахстана.


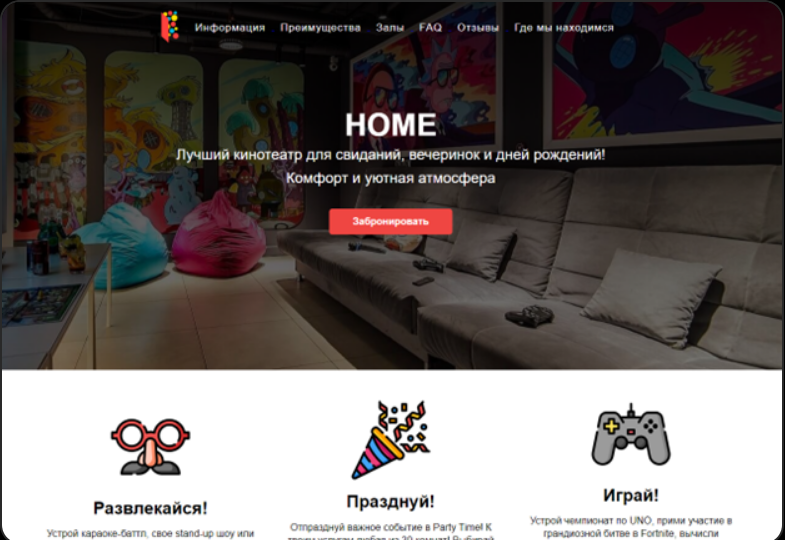
Некоторые кибергруппы начали использовать элементы FakeDate (схема «Антикино») и теперь ищут потенциальных жертв не на досках объявлений, а на сайтах знакомств, регистрируясь в основном под женскими именами. Поддельные сайты, используемые для кражи персональных и платежных данных, тоже оформляются соответствующим образом.


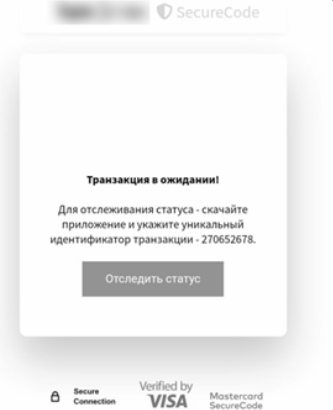
Те, кто полагается на Android-зловредов, сократили сценарий их доставки до одного клика. Ранее после оплаты несуществующего товара жертве предлагали пройти по ссылке на поддельный Google Play, чтобы скачать софт для отслеживания доставки (а на самом деле трояна); теперь это можно сделать, никуда не уходя с фишинговой страницы.


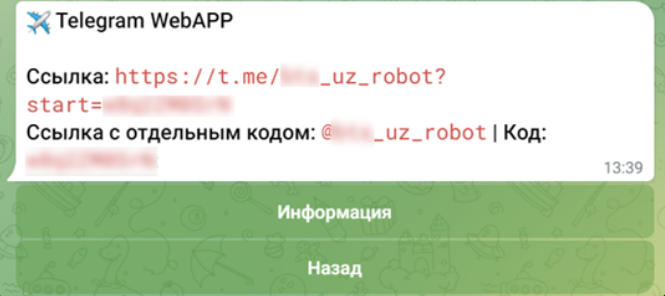
Некоторые мнимые продавцы освоили сервис Telegram WebAPP: скидывают жертвам код заказа и ссылку на телеграм-бот от имени компании, которую они имитируют. Жертва, ничего не подозревая, находит свой заказ, оплачивает его, и данные уходят к мошенникам.


После ареста Павла Дурова в Париже и его заявления о готовности сотрудничать с правоохраной мошенники, в том числе поклонники «Мамонта», начали покидать Telegram. Менее дальновидные или более самонадеянные продолжают проводить атаки в этом мессенджере.

Так, эксперты «Лаборатории Касперского» выявили новую кампанию DeathStalker в телеграм-каналах, посвященных вопросам финансов и трейдинга. Злоумышленники прикрепляют к сообщениям архивы с файлами .lnk, .com и .cmd, загружающими Windows-трояна DarkMe.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru