


BO Team атакует российский ретейл фейковыми письмами от Роскомнадзора

BO Team атакует российский ретейл фейковыми письмами от Роскомнадзора

BO Team атакует российский ретейл фейковыми письмами от Роскомнадзора

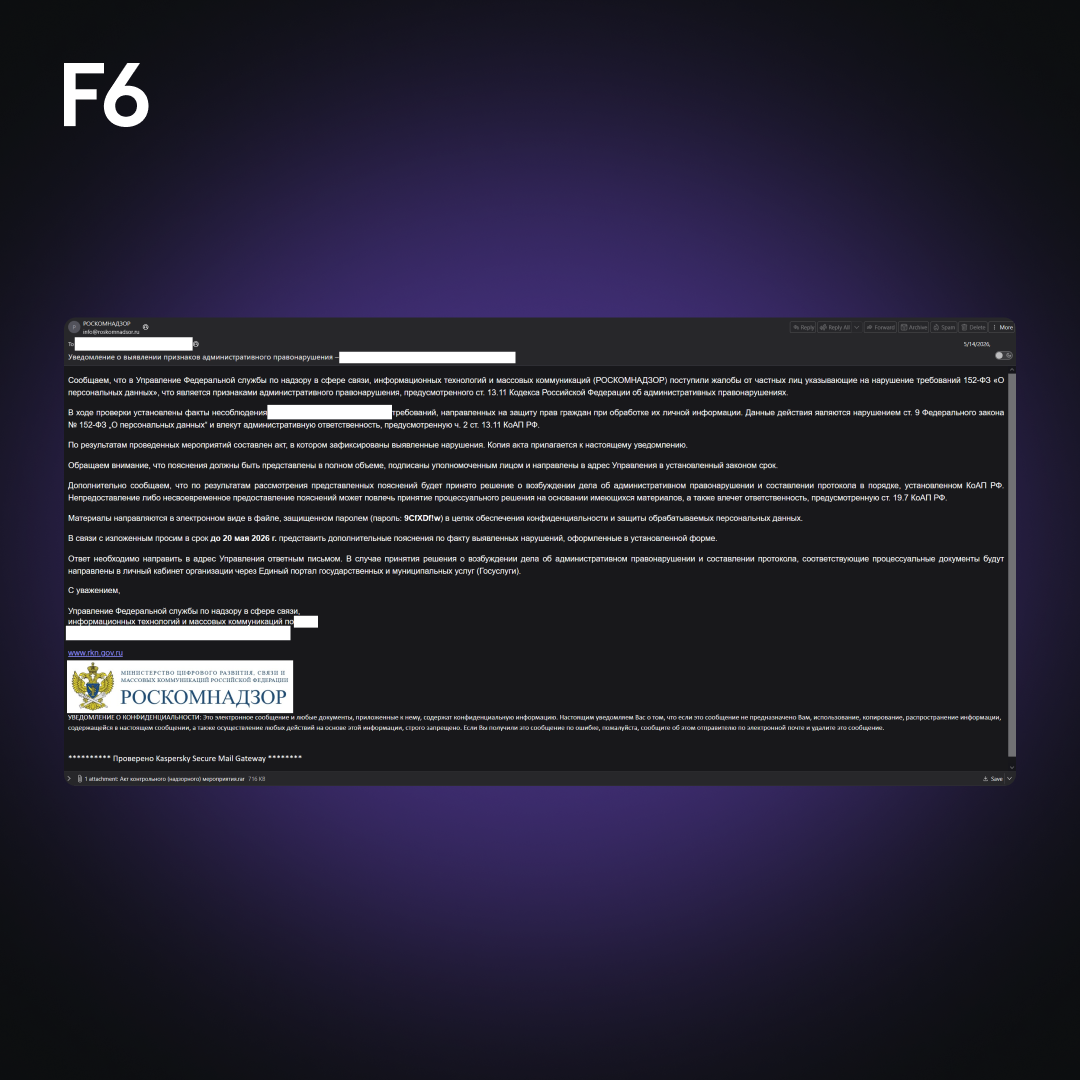
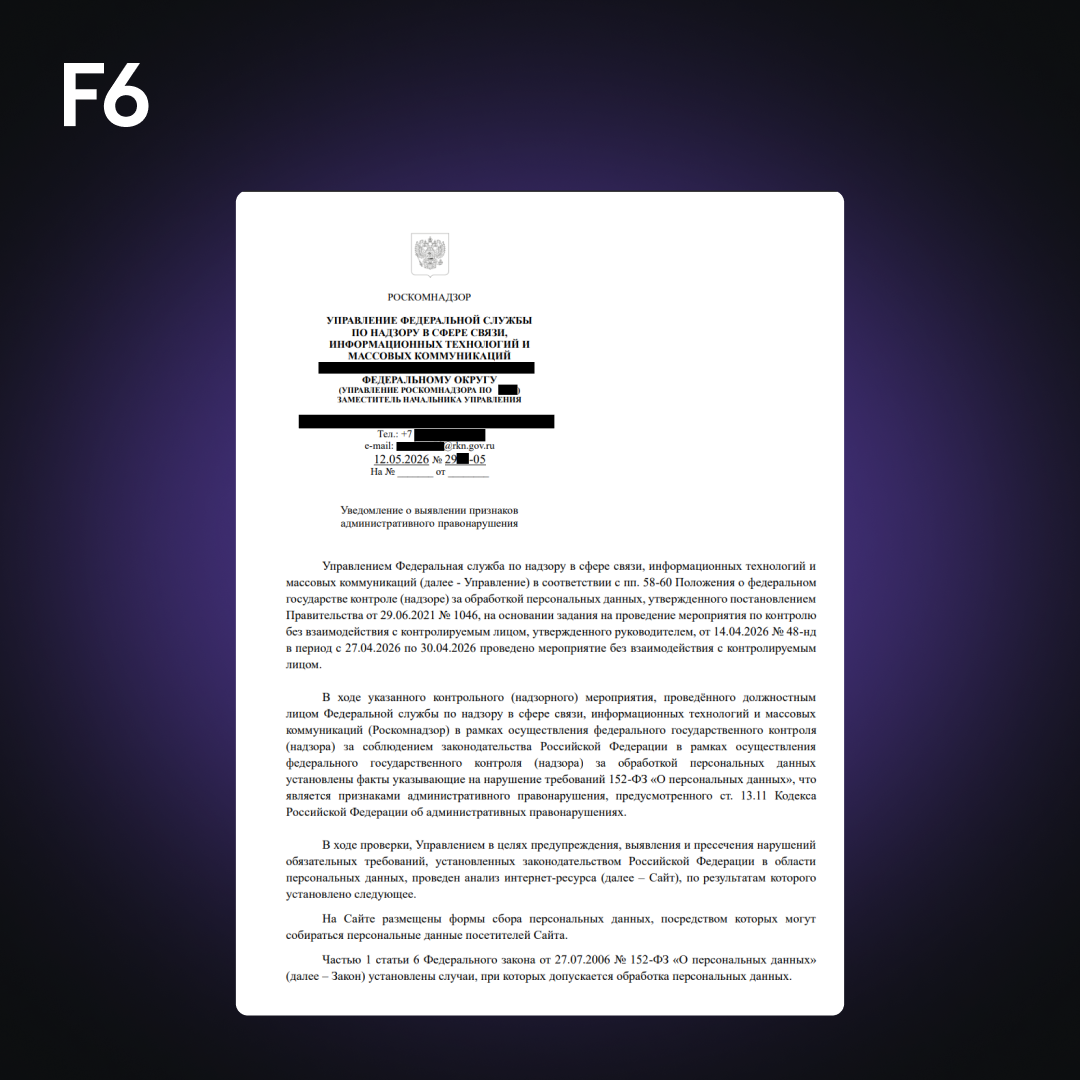
Специалисты Центра кибербезопасности «Эфшесть/F6» зафиксировали новую вредоносную рассылку проукраинской группировки BO Team. На этот раз под удар попали российские организации из сферы ретейла: сотрудникам отправляют поддельные уведомления якобы от имени Роскомнадзора, а внутри — архив с вредоносным вложением.

Схема классическая, но рабочая: письмо выглядит как официальное, тема звучит серьёзно, отправитель маскируется под госструктуру, а дальше всё держится на человеческом факторе.

BO Team известна атаками с использованием вайпера — вредоносной программы, которая приходит ломать. После попадания в инфраструктуру злоумышленники, по данным «Эфшесть/F6», уничтожают резервные копии, выводят из строя элементы ИТ-инфраструктуры и удаляют данные с хостов.


Чтобы письма выглядели убедительнее, атакующие используют функцию красивых адресов на одной из российских платформ для работы с документами. Она позволяет создавать дополнительные адреса отправителя в доменной зоне .ru, визуально похожие на официальные домены госорганов. Получается почти бюрократический косплей.


Это уже не первый подобный заход. В марте 2026 года «Эфшесть/F6» фиксировала похожую кампанию BO Team, но тогда письма рассылались от имени Ространснадзора.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru