



Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Мошенники угоняют аккаунты МАКС через чаты поиска пропавших

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупреждает об изменении ранее известной схемы кражи аккаунтов в мессенджерах. На этот раз злоумышленники ориентируются на пользователей отечественного МАКС.

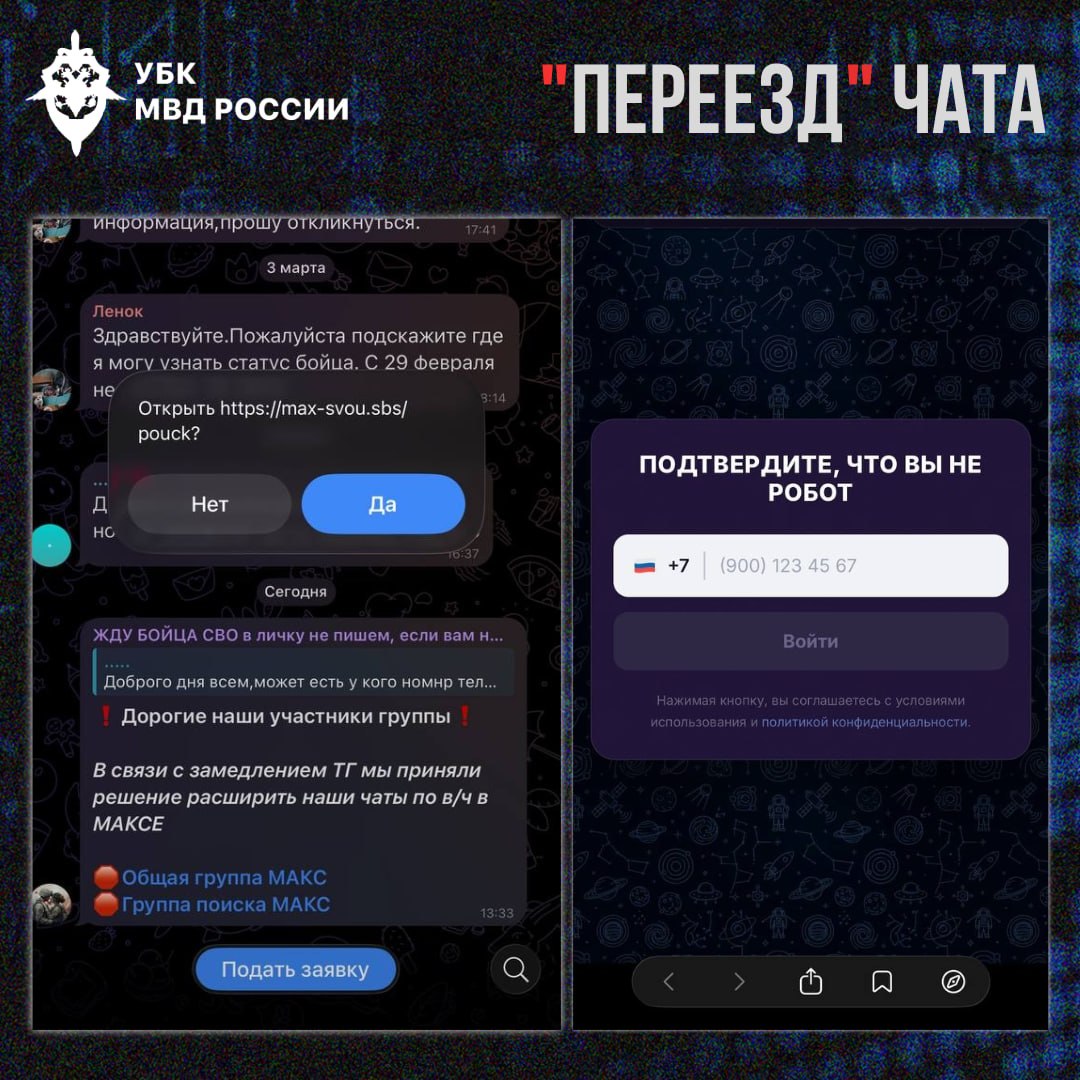
Как сообщает УБК МВД в официальном телеграм-канале «Вестник киберполиции России», наиболее активно мошенники действуют в группах, где родственники ищут пропавших без вести военнослужащих.

Там злоумышленники размещают сообщения о якобы переносе чата на другую платформу из-за блокировок или технических проблем.

Однако ссылка, которую публикуют мошенники, ведёт в бот. В нём пользователю предлагают ввести номер телефона и код из СМС-сообщения. Так происходит угон аккаунта уже на другой платформе.

«Подобные сообщества изначально находятся в зоне повышенного внимания противника. Размещая там персональные данные, фотографии, детали службы или перемещений, пользователи нередко сами раскрывают чувствительную информацию. Также чаты используются мошенниками для выбора жертв. После размещения сообщений о поиске злоумышленники могут выходить в личные сообщения с предложениями „помощи“, „ускорения выплат“ или „проверки статуса“», — предупреждает УБК МВД.

Массовые кампании по краже аккаунтов в МАКС фиксировались и раньше. Обычно злоумышленники действовали от имени сотрудников команды мессенджера и предлагали активировать «аккаунт безопасности». Выполнение таких инструкций приводило к потере учётной записи.

В целом активность злоумышленников на российской платформе остаётся довольно высокой. МАКС используют для распространения вредоносных приложений и фишинговых ссылок.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru