


BO Team сместила фокус на промышленность и нефтегазовый сектор России

BO Team сместила фокус на промышленность и нефтегазовый сектор России

BO Team сместила фокус на промышленность и нефтегазовый сектор России

«Лаборатория Касперского» опубликовала новый отчёт об активности киберпреступной группы BO Team. По данным исследователей, в 2026 году группировка заметно изменила тактику: вместо громких деструктивных атак она всё чаще переходит к более скрытым операциям, включая кибершпионаж.

Если раньше BO Team чаще связывали с атаками на медицинские организации, то теперь интерес злоумышленников сместился к производству, нефтегазовому сектору и телеком-индустрии.

По данным Kaspersky Threat Intelligence, только за первый квартал 2026 года было зафиксировано около 20 атак, в том числе на эти отрасли.

Основной способ проникновения остаётся прежним — целевой фишинг. Для закрепления в инфраструктуре BO Team использует уже известные бэкдоры BrockenDoor и ZeronetKit, а также новый инструмент ZeroSSH.

Исследователи отмечают, что арсенал группировки стал заметно более зрелым: инструменты дорабатываются и всё чаще адаптируются под конкретные цели.

Одной из важных находок стал доступ к исходному коду ZeronetKit — одного из ключевых бэкдоров BO Team. Это позволило специалистам детальнее изучить архитектуру инструмента, его логику работы, механизмы управления заражёнными системами и поведение во время атаки.

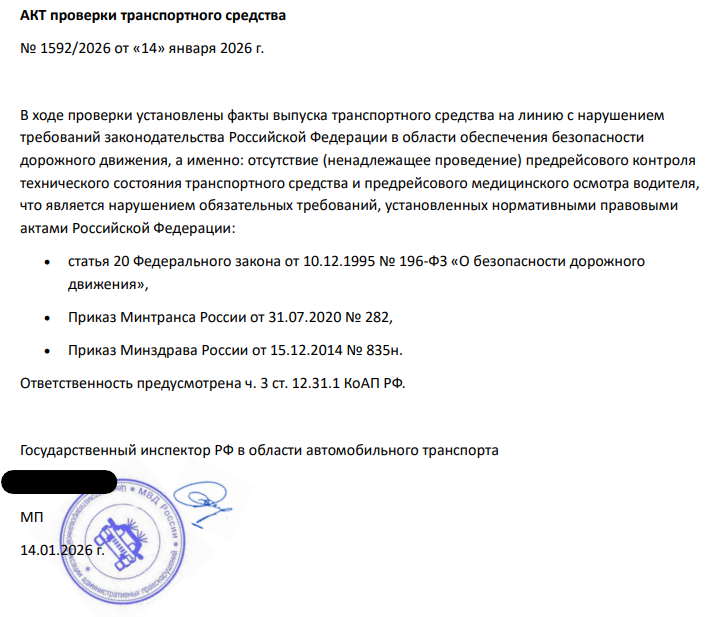
Пейлоады доставляются с помощью специально подготовленных PDF-файлов. Пример одного из таких файлов можно встретить в отчёте специалистов:


Кроме того, исследователи нашли признаки возможной кооперации BO Team с другой группировкой — Head Mare. Характер взаимодействия пока не до конца ясен, но пересечения в инструментах и инфраструктуре указывают как минимум на координацию операций против российских организаций.

Один из возможных сценариев выглядит так: Head Mare обеспечивает первичный доступ, например через фишинговые рассылки, после чего BO Team использует этот доступ для установки бэкдоров и дальнейшего развития атаки.

В «Лаборатории Касперского» отмечают, что отслеживают BO Team уже более полутора лет. За это время группировка успела серьёзно расширить набор собственных инструментов и, судя по новым данным, выйти на более высокий уровень организации.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru