


У лидера GandCrab и REvil появилось имя и лицо

У лидера GandCrab и REvil появилось имя и лицо

У лидера GandCrab и REvil появилось имя и лицо

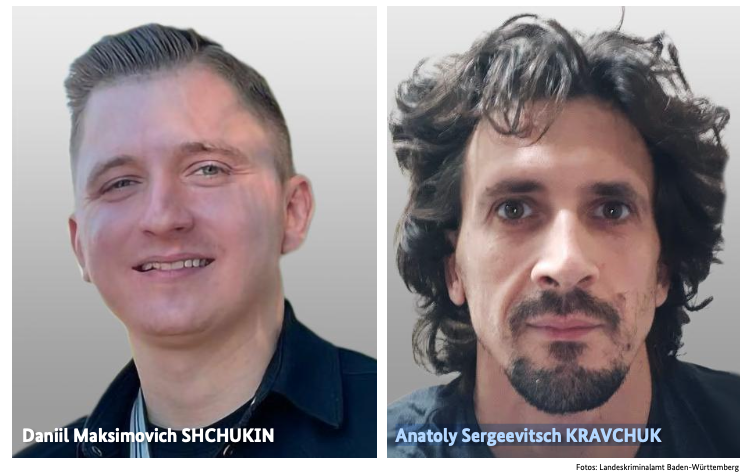
У хакера с псевдонимом UNKN или UNKNOWN, которого долго связывали с киберпреступными группировками GandCrab и REvil теперь есть лицо и имя. Власти Германии заявили, что установили его личность: речь идёт о 31-летнем россиянине Данииле Максимовиче Щукине.

По версии немецких правоохранителей, именно он стоял во главе двух одних из самых известных вымогательских группировок последних лет и участвовал как минимум в 130 эпизодах компьютерного саботажа и вымогательства против бизнеса в Германии в период с 2019 по 2021 год.

Имя Щукина появилось в сообщении Федерального управления уголовной полиции Германии — BKA. Вместе с ним в ориентировке назван ещё один россиянин — 43-летний Анатолий Сергеевич Кравчук. Следствие считает, что в рамках двух десятков атак они вымогали у жертв почти 2 млн евро, а общий экономический ущерб от этих инцидентов превысил 35 млн евро.

По данным BKA, Щукин был одним из руководителей группировок GandCrab и REvil, которые стали особенно известны благодаря схеме двойного вымогательства. Суть в том, что жертве сначала предлагают заплатить за ключ для расшифровки данных, а затем требуют ещё деньги — уже за обещание не публиковать украденную информацию.


История с именем Щукина всплывала и раньше. В феврале 2023 года оно фигурировало в материалах Минюста США, связанных с арестом криптовалютных активов, полученных, предположительно, от деятельности REvil. В одном из кошельков, который американские власти связали с Щукиным, находилось более 317 тысяч долларов в криптовалюте.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru